
Limitar el acceso a tus recursos
El acceso en Prolibu se reparte en cuatro capas que se suman. Valen igual para los objetos del CRM (Contacto, Negocio, Plantilla de Mensaje) y para la Bandeja de entrada (Conversación, Flujo de conversación). Conviene revisarlas de fuera hacia dentro, porque la de arriba siempre gana:
- El modo de permisos de la cuenta decide si las demás capas se aplican de verdad.
- El rol, el perfil de permisos que le asignas a una persona, decide qué puede hacer con cada objeto, es decir, con cada tipo de información: Contacto, Compañía, Negocio, Conversación.
- El registro, cada ficha concreta, decide quién entra a ese elemento en particular.
- El espacio de trabajo separa los datos que no deben cruzarse.
Activar el modo de permisos de la cuenta
Sección titulada «Activar el modo de permisos de la cuenta»Revisa esta capa antes que ninguna, porque de fábrica viene abierta. Mientras la cuenta esté en Sin restricciones, el servidor no filtra nada: los roles se guardan y se ven bien configurados, pero no limitan lo que la gente puede consultar o modificar.
Preferencias es una sección exclusiva de administradores. Si tu usuario no lo es, no verás la opción: pídeselo a quien administre la cuenta. El resto de ese panel está explicado en Configurar tu cuenta.
- Pulsa tu nombre, arriba a la derecha, y elige Preferencias.
- En el menú lateral de Preferencias, dentro de Seguridad, entra en Modo de permisos.
- Ajusta los dos selectores de arriba.
- Pulsa Guardar. Prolibu abre la ventana Cambio peligroso: escribe
CONFIRMARen el cuadro y pulsa Aplicar cambios.
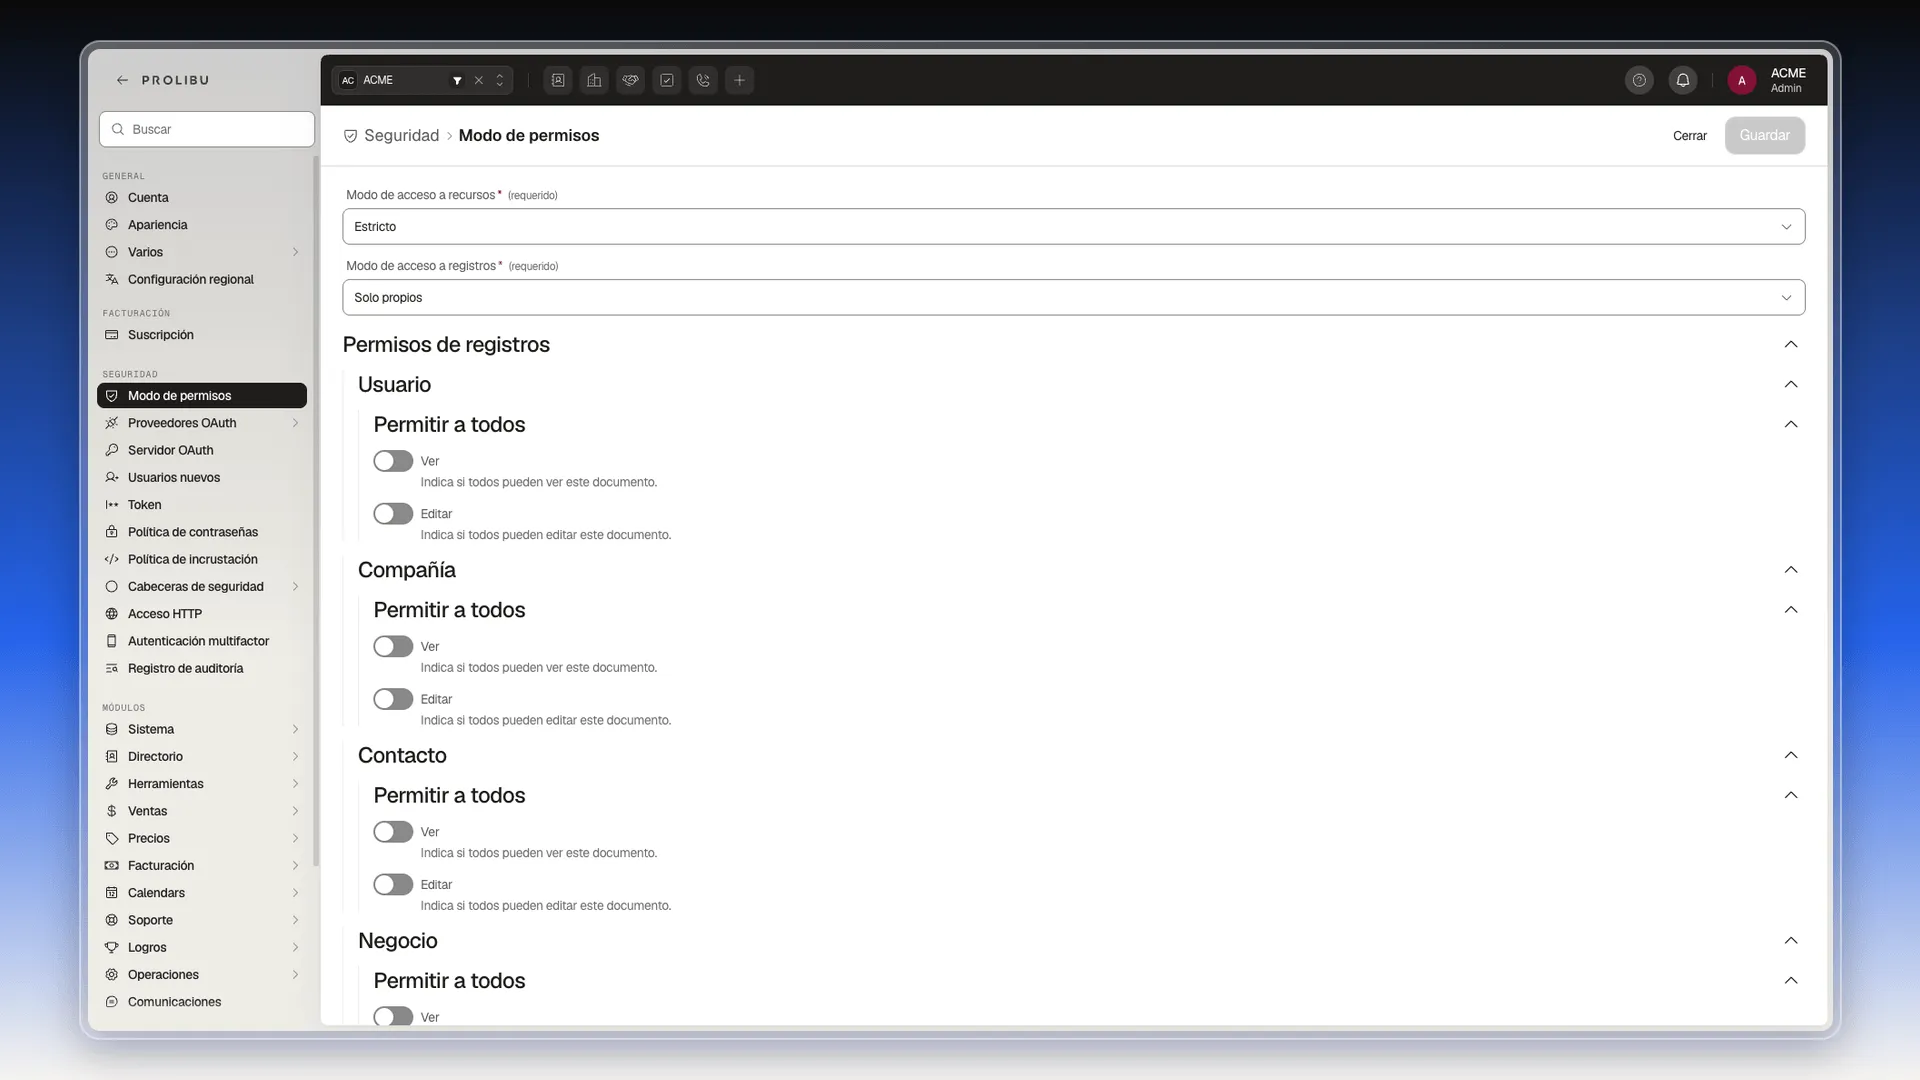
Modo de acceso a recursos decide si se respetan los Permisos de métodos del rol:
- Sin restricciones (predeterminado): las operaciones no se limitan por rol.
- Estricto: cada persona solo ejecuta los métodos que su rol le concede.
Modo de acceso a registros fija hasta dónde llega cada persona dentro de un objeto. Va de Sin restricciones (predeterminado, todos ven todo) a Solo propios, con alcances intermedios de equipo, compañía y espacio de trabajo, y variantes Observador que dejan ver sin editar. Los nueve valores y la prueba de qué pasa con un rol cuando la cuenta sigue en Sin restricciones están en Configurar tu cuenta → Modo de permisos.
Debajo de los selectores, la sección Permisos de registros trae los interruptores Ver y Editar de Permitir a todos para Usuario, Compañía, Contacto, Negocio, Categoría y Campaña publicitaria.
Filtrar por espacio de trabajo
Sección titulada «Filtrar por espacio de trabajo»Al final de la misma pantalla hay dos interruptores más:
- Baja hasta el final de Modo de permisos.
- Activa Filtro estricto por espacio de trabajo para que, con un espacio de trabajo activo, cada lista muestre solo sus registros y los compartidos con todos.
- Si quieres que cada persona pueda encender y apagar ese filtro por su cuenta, activa también Mostrar el interruptor del filtro. Es el control Solo este espacio de trabajo que se describe en Ver y filtrar registros.
- Pulsa Guardar y confirma con
CONFIRMAR.
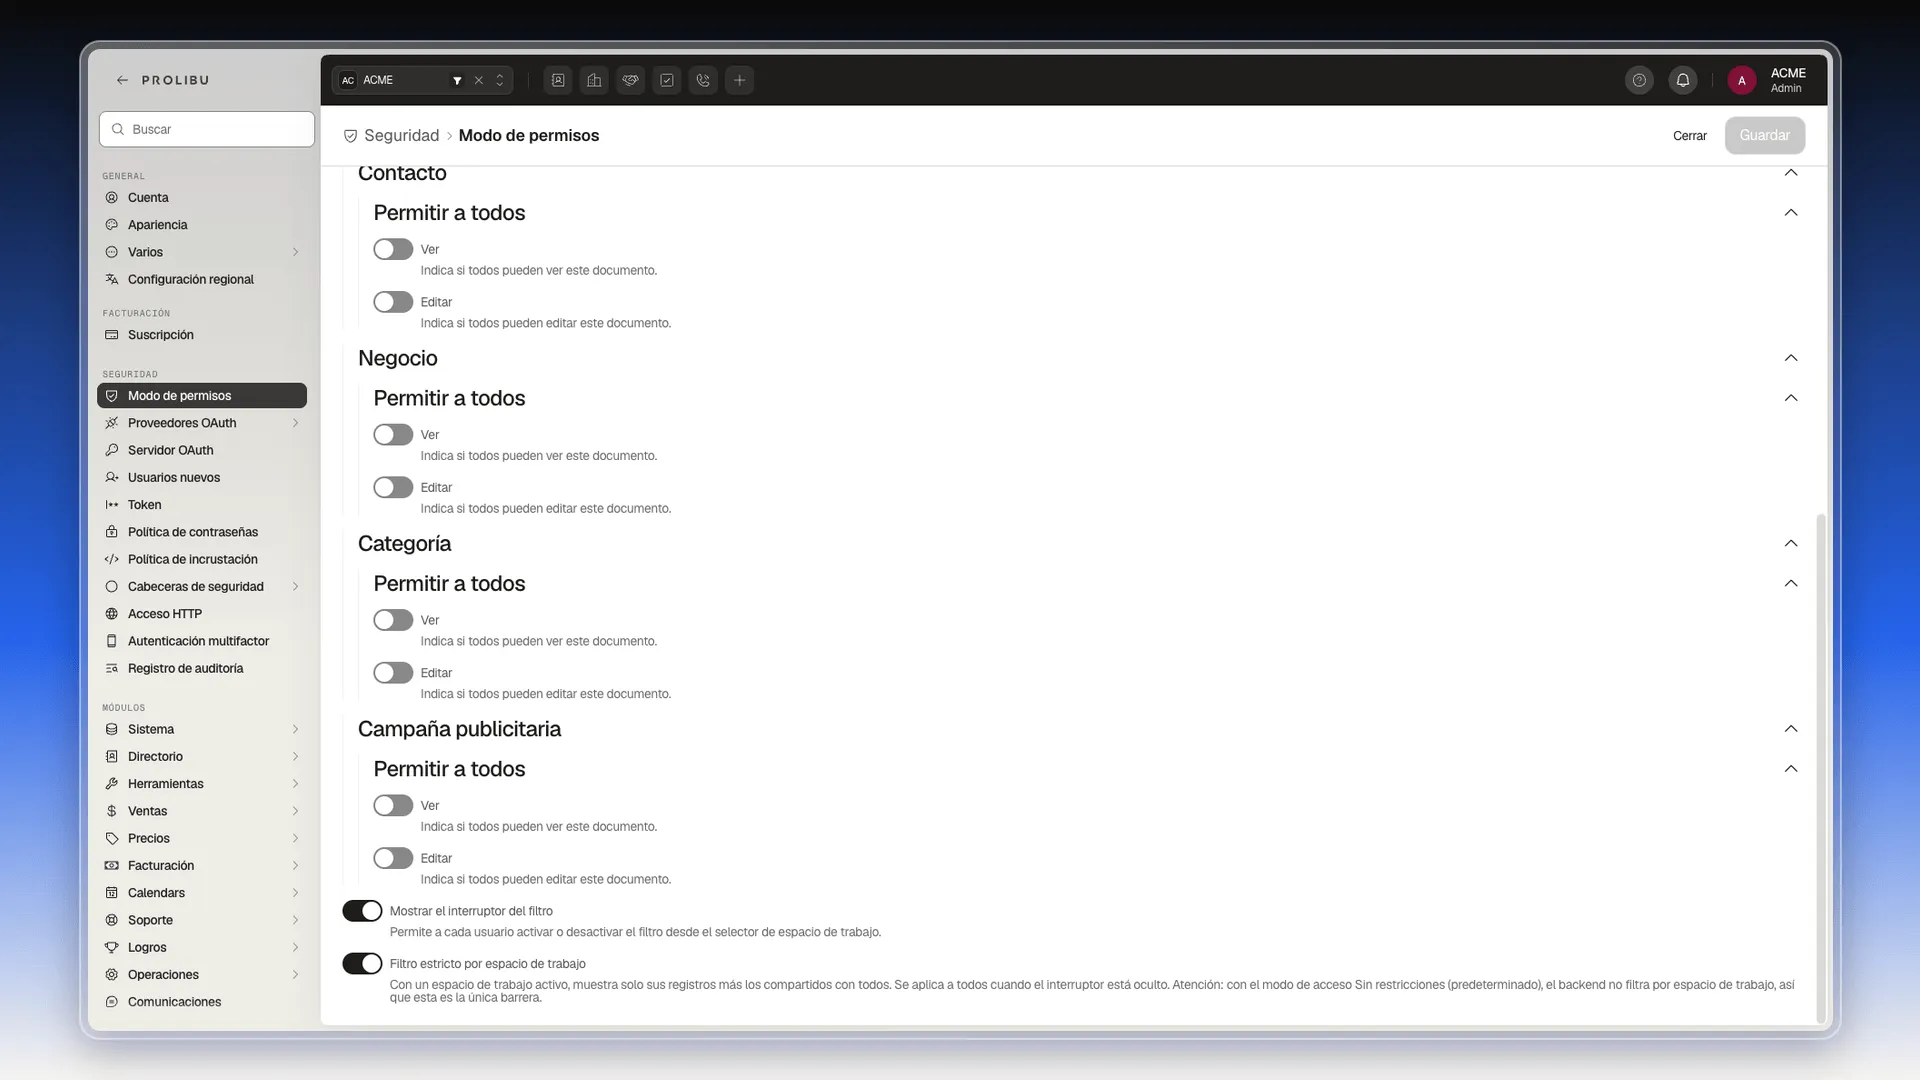
La propia pantalla avisa de que, con el modo Sin restricciones, el servidor no filtra por espacio de trabajo y este filtro es la única barrera: cambia lo que muestran las listas, no los permisos de cada persona.
Definir el acceso predeterminado por objeto
Sección titulada «Definir el acceso predeterminado por objeto»Si el rol todavía no existe, créalo primero con los pasos de Crear y gestionar roles.
- En el menú lateral, abre Configuración → Control de Acceso → Roles.
- En la fila del rol, pulsa los tres puntos (⋮) y elige Editar. Se abre el panel Editar Rol.
- En Permisos, pulsa Editar permisos.
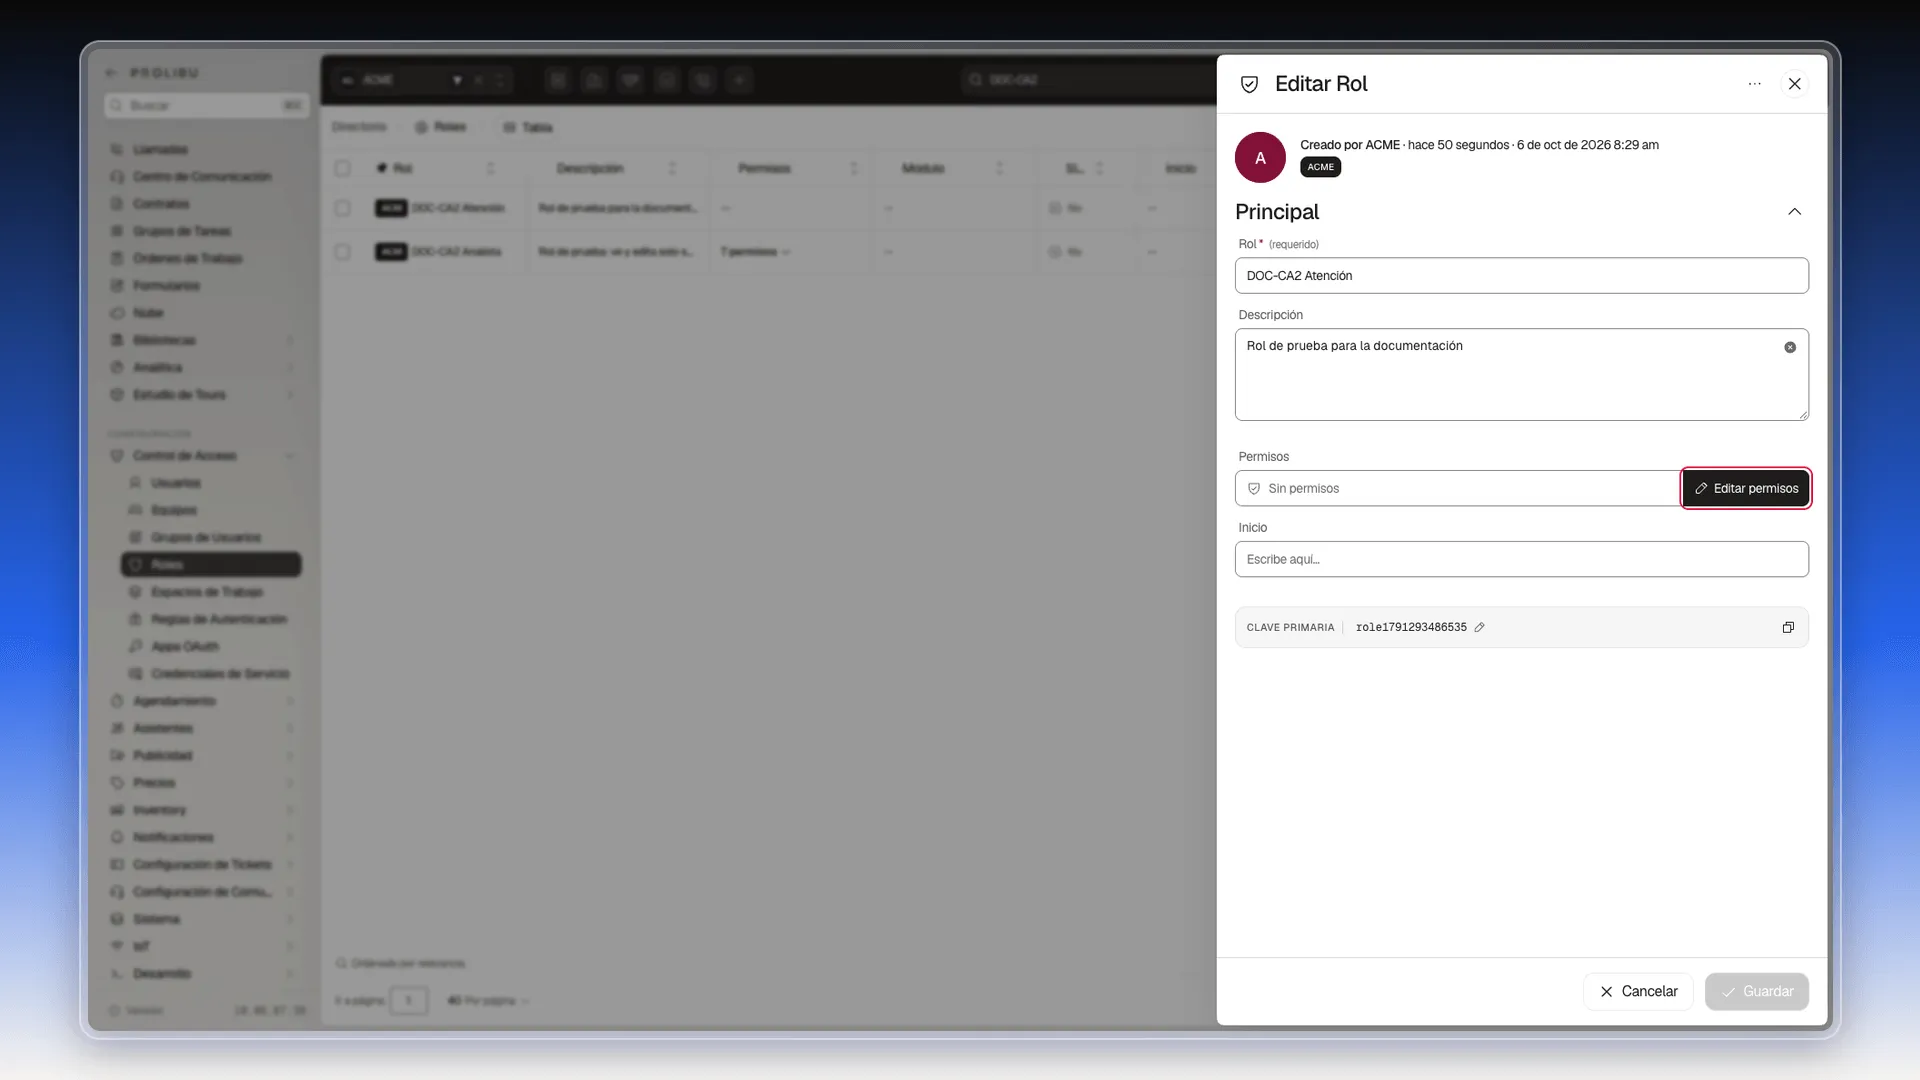
- Se abre el editor Permisos a pantalla completa. Escribe el nombre del objeto en el Buscar de la Biblioteca de objetos, por ejemplo
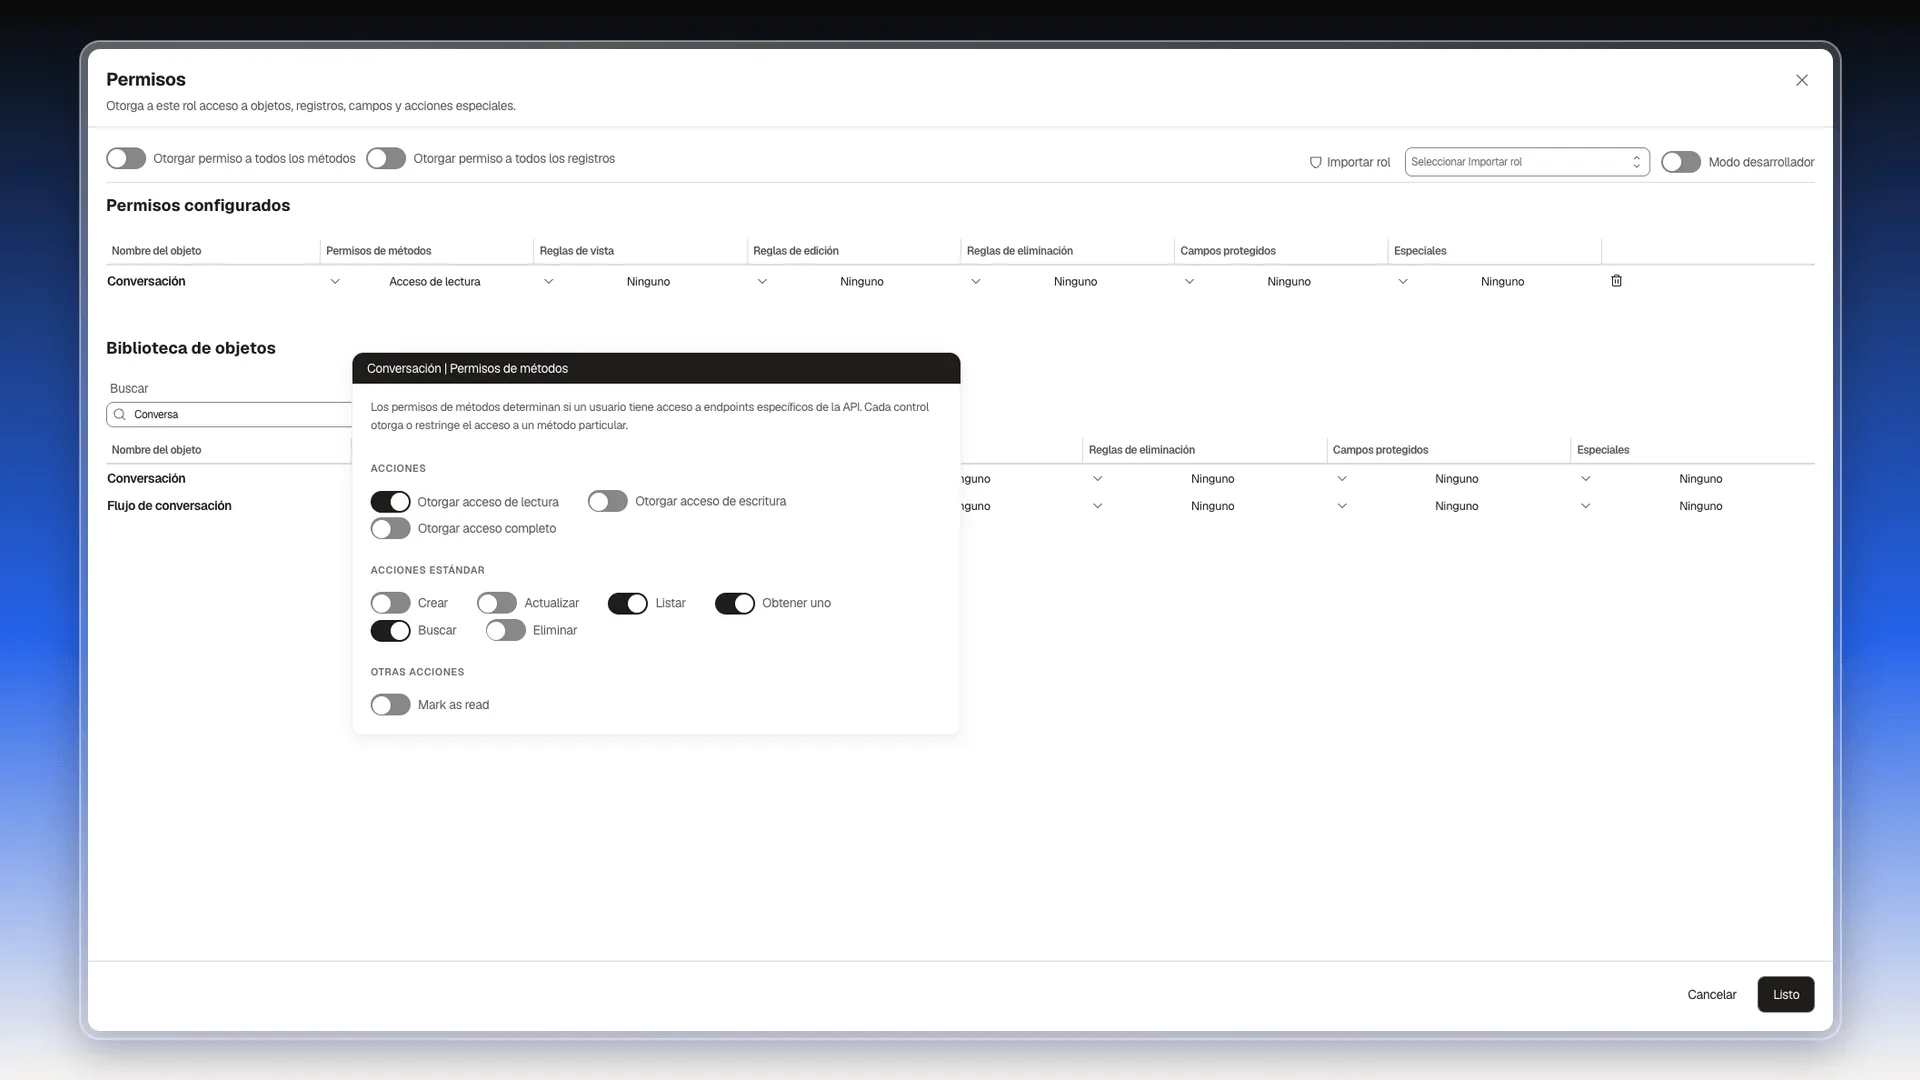
Conversa. - En la fila del objeto, pulsa la celda Permisos de métodos. Se abre una ventana con tres grupos:
- Acciones: atajos Otorgar acceso de lectura, Otorgar acceso de escritura y Otorgar acceso completo.
- Acciones estándar: Crear, Actualizar, Listar, Obtener uno, Buscar y Eliminar, uno por uno.
- Otras acciones: las propias de ese objeto, como Mark as read en Conversación.
- Activa lo que necesites. Con Otorgar acceso de lectura, por ejemplo, se encienden Listar, Obtener uno y Buscar, y el objeto sube a la tabla Permisos configurados con el resumen Acceso de lectura.
- Pulsa la celda Reglas de vista del mismo objeto y activa las reglas que correspondan. Haz lo mismo, si hace falta, con Reglas de edición y Reglas de eliminación.
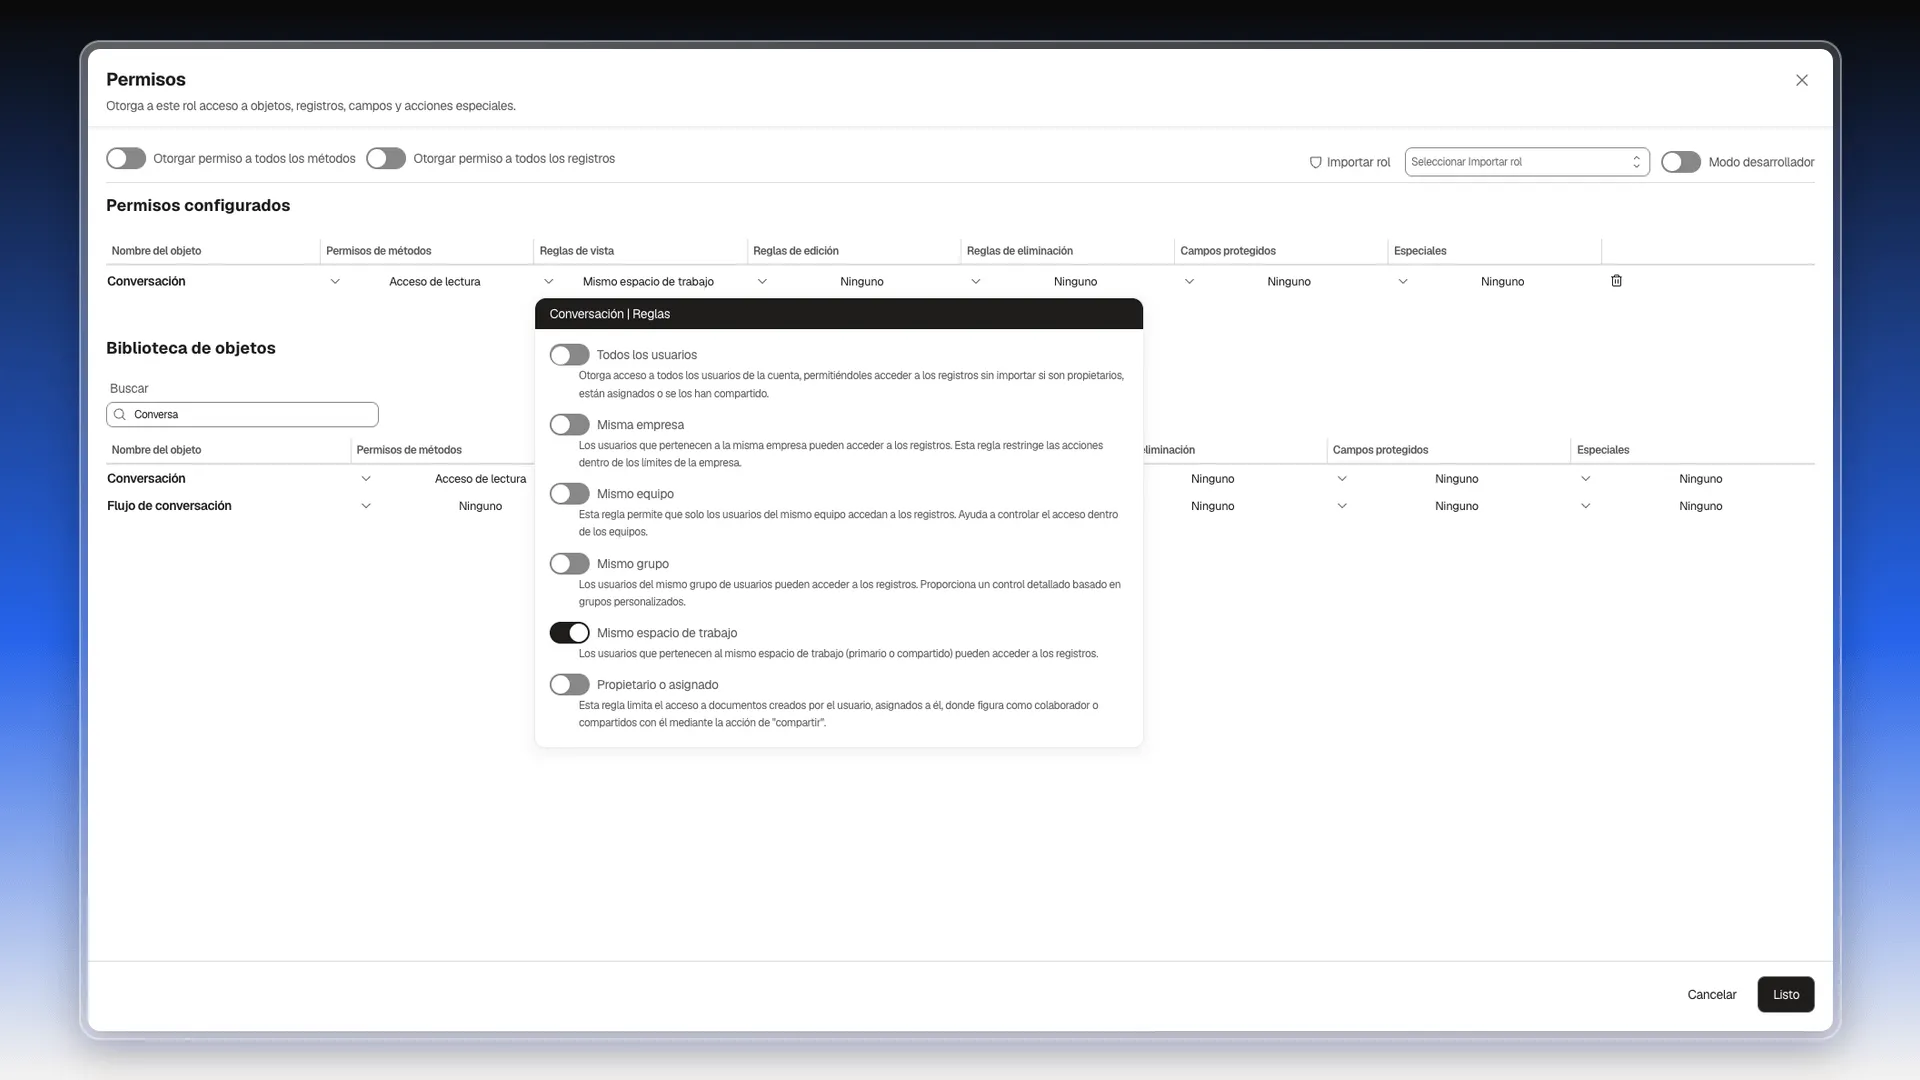
- Pulsa Listo para cerrar el editor y luego Guardar al pie del panel Editar Rol.
El campo Permisos del rol pasa a resumir lo concedido, por ejemplo 4 permisos en 1 modelos.
Cada fila del editor tiene seis columnas:
- Permisos de métodos: qué operaciones puede hacer la persona.
- Reglas de vista: qué registros puede consultar.
- Reglas de edición: qué registros puede modificar.
- Reglas de eliminación: qué registros puede borrar.
- Campos protegidos: restricciones de creación, actualización o vista por campo.
- Especiales: permisos puntuales disponibles para ese objeto.
Las reglas de vista, edición y eliminación se combinan entre Todos los usuarios, Misma empresa, Mismo equipo, Mismo grupo, Mismo espacio de trabajo y Propietario o asignado. Dependen del Modo de acceso a registros de la cuenta: si está en Sin restricciones, se guardan pero no filtran nada. Lo mismo pasa con los Permisos de métodos y el Modo de acceso a recursos.
La lista de objetos cubre también la Bandeja de entrada: hay filas para Conversación, Flujo de conversación y Chat IA, así que un perfil puede atender conversaciones sin poder tocar los guiones.
Dos interruptores de la parte superior ahorran trabajo cuando el rol es amplio: Otorgar permiso a todos los métodos y Otorgar permiso a todos los registros. Y para partir de un perfil que ya funciona, Importar rol pregunta si quieres Agregar esos permisos a los actuales o Reemplazar todo.
La explicación completa, con los campos protegidos y las acciones especiales, está en Asignar acceso a los registros.
Asignar el rol a una persona
Sección titulada «Asignar el rol a una persona»Un rol no cambia nada hasta que se lo pones a alguien.
- En el menú lateral, abre Configuración → Control de Acceso → Usuarios.
- En la fila de la persona, pulsa ⋮ y elige Editar.
- En Roles, abre el desplegable, escribe parte del nombre del rol en Buscar y pulsa el rol. Aparece como etiqueta dentro del campo, junto a los que ya tuviera.
- Pulsa Guardar al pie del panel Editar Usuario.
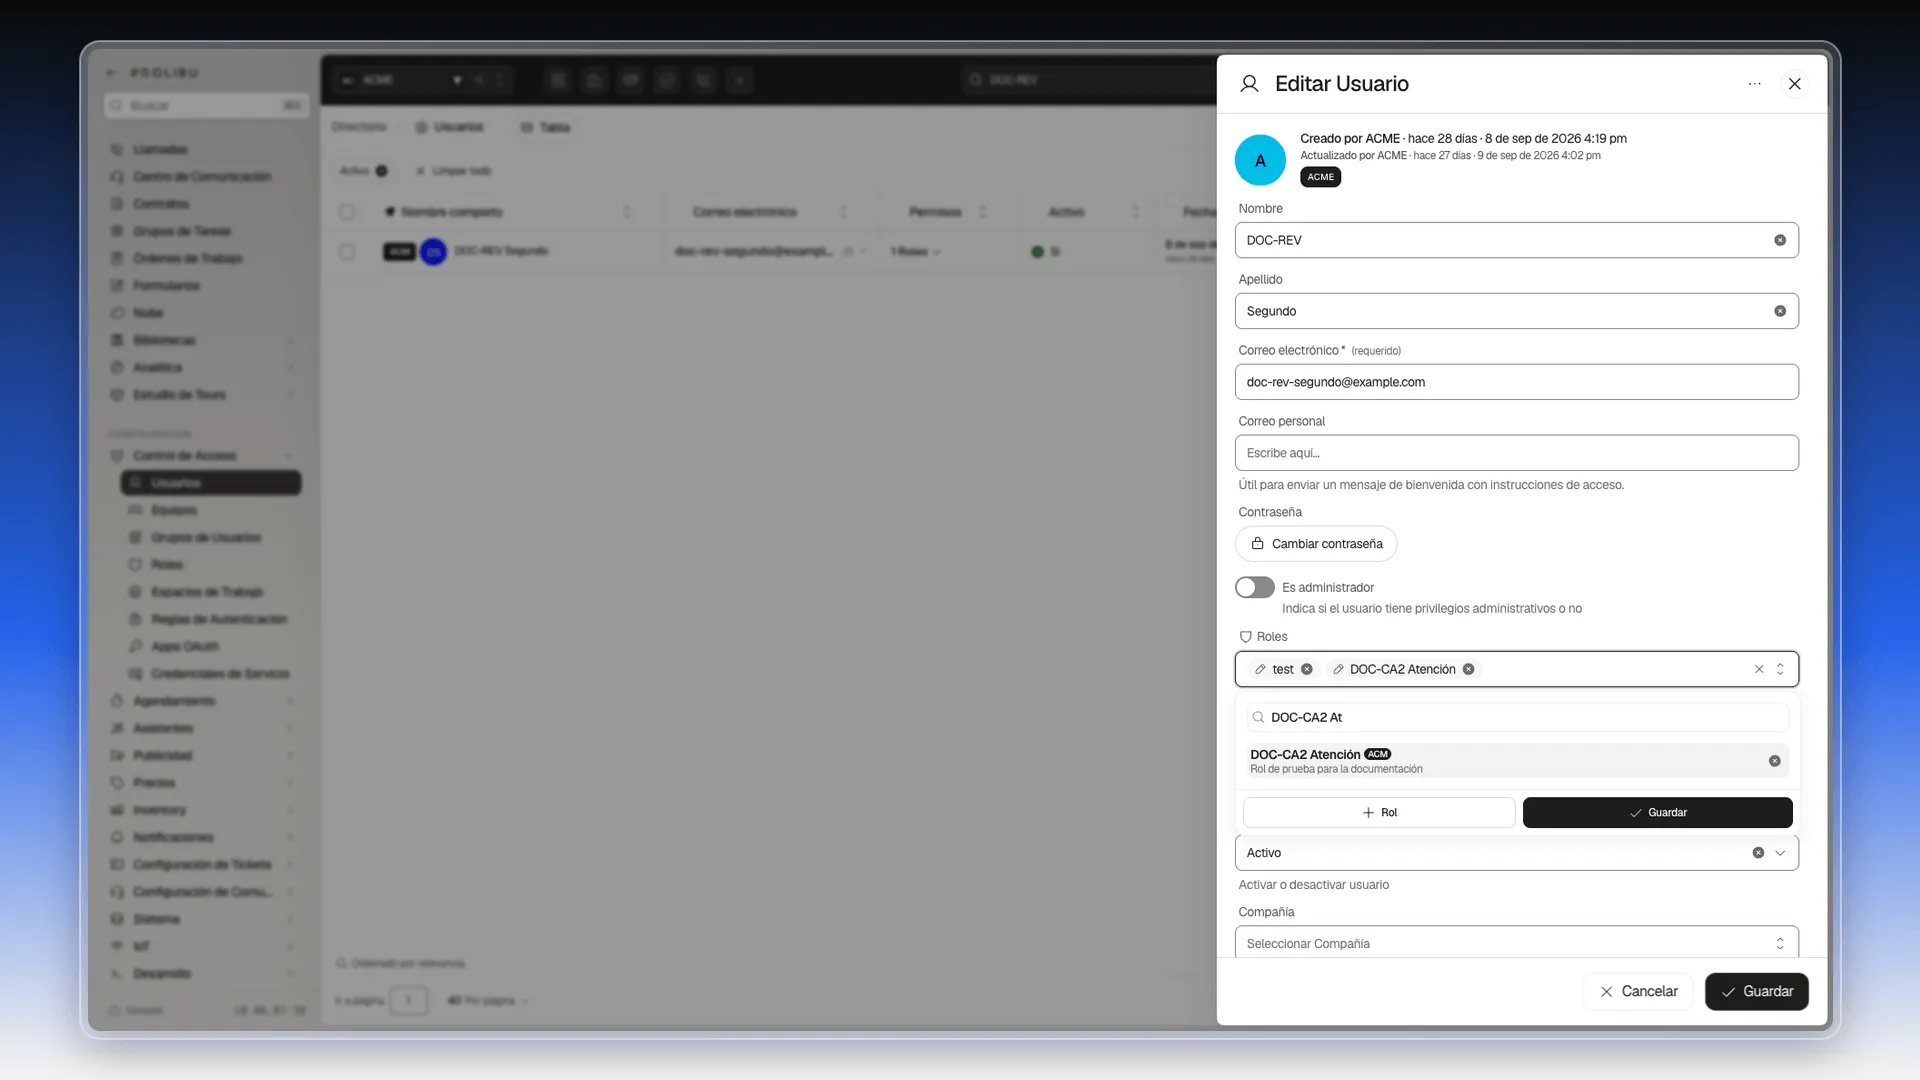
Justo debajo está Roles de revocación. Según la ayuda del propio campo, es la «lista de roles cuyos permisos serán revocados cuando se asignen en el campo de roles».
Ajustar un registro puntual
Sección titulada «Ajustar un registro puntual»Cuando la excepción es para una ficha suelta y no para un objeto entero, por ejemplo un contacto:
- En el menú lateral, abre Directorio → Contactos y pulsa el nombre del contacto. Se abre el panel Editar Contacto.
- En Colaboradores, arriba a la derecha del panel, añade a las personas que deban entrar.
- Si tiene que quedar disponible para toda la cuenta, baja hasta Permitir a todos, despliégalo con la flecha y activa Ver, Editar o ambos. Plegado, muestra el estado actual, por ejemplo No · No.
- Pulsa Guardar.
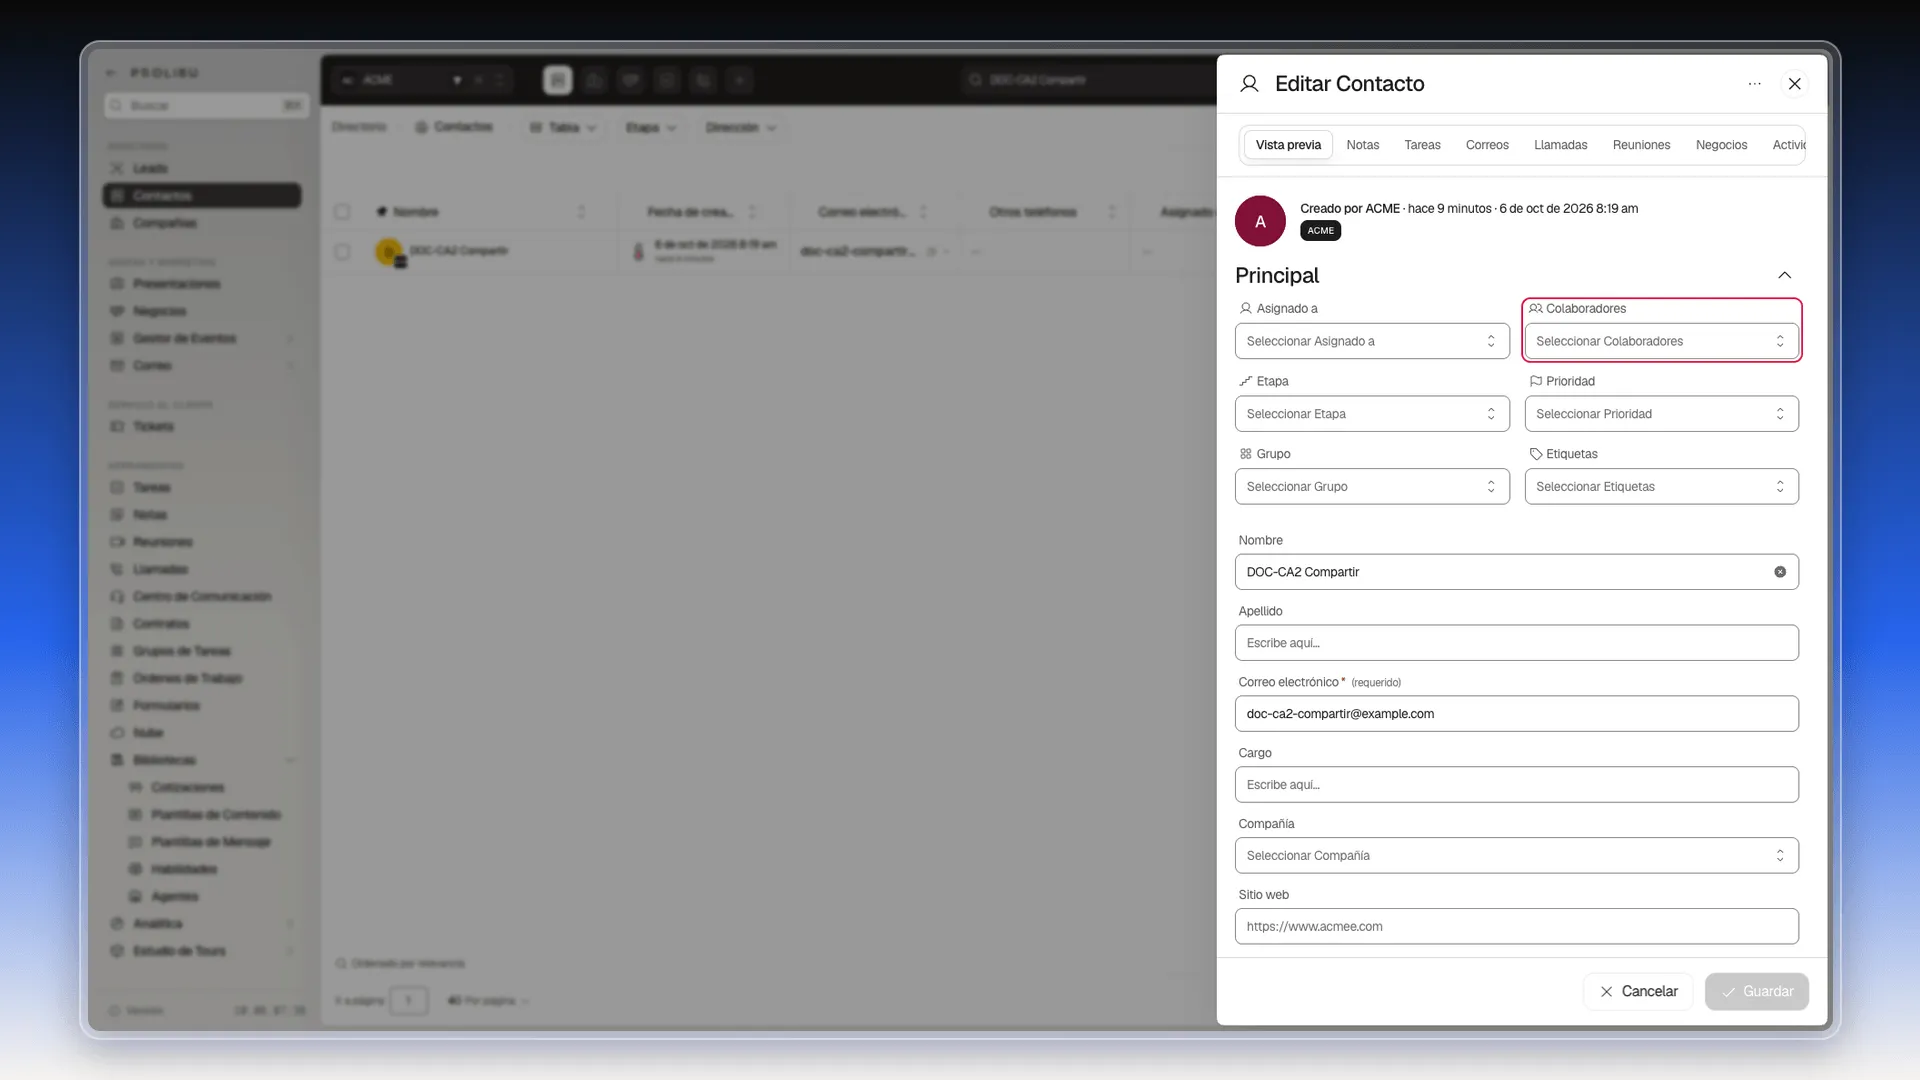
Esto amplía el acceso, pero no se salta el rol: lo que el rol tenga bloqueado sigue bloqueado.
Para revisar las tres fuentes de acceso de una ficha, consulta Ver y gestionar el acceso de los usuarios a un registro. Para aplicar colaboradores a varios registros, consulta Compartir registros con usuarios y equipos.
Ajustar plantillas y guiones
Sección titulada «Ajustar plantillas y guiones»Las Plantillas de Mensaje usan el mismo patrón de Asignado a, Colaboradores y Permitir a todos, y su acceso se puede cambiar en lote:
- En el menú lateral, abre Herramientas → Bibliotecas → Plantillas de Mensaje.
- Marca la casilla de cada plantilla que quieras cambiar.
- En la barra que aparece abajo, pulsa Editar seleccionados.
- En Elige un campo, elige Asignado a, Colaboradores, Permitir a todos · Ver o Permitir a todos · Editar. Si escribes
Permitiren su buscador, quedan solo los dos últimos. - Indica el valor y pulsa Aplicar a N registros.
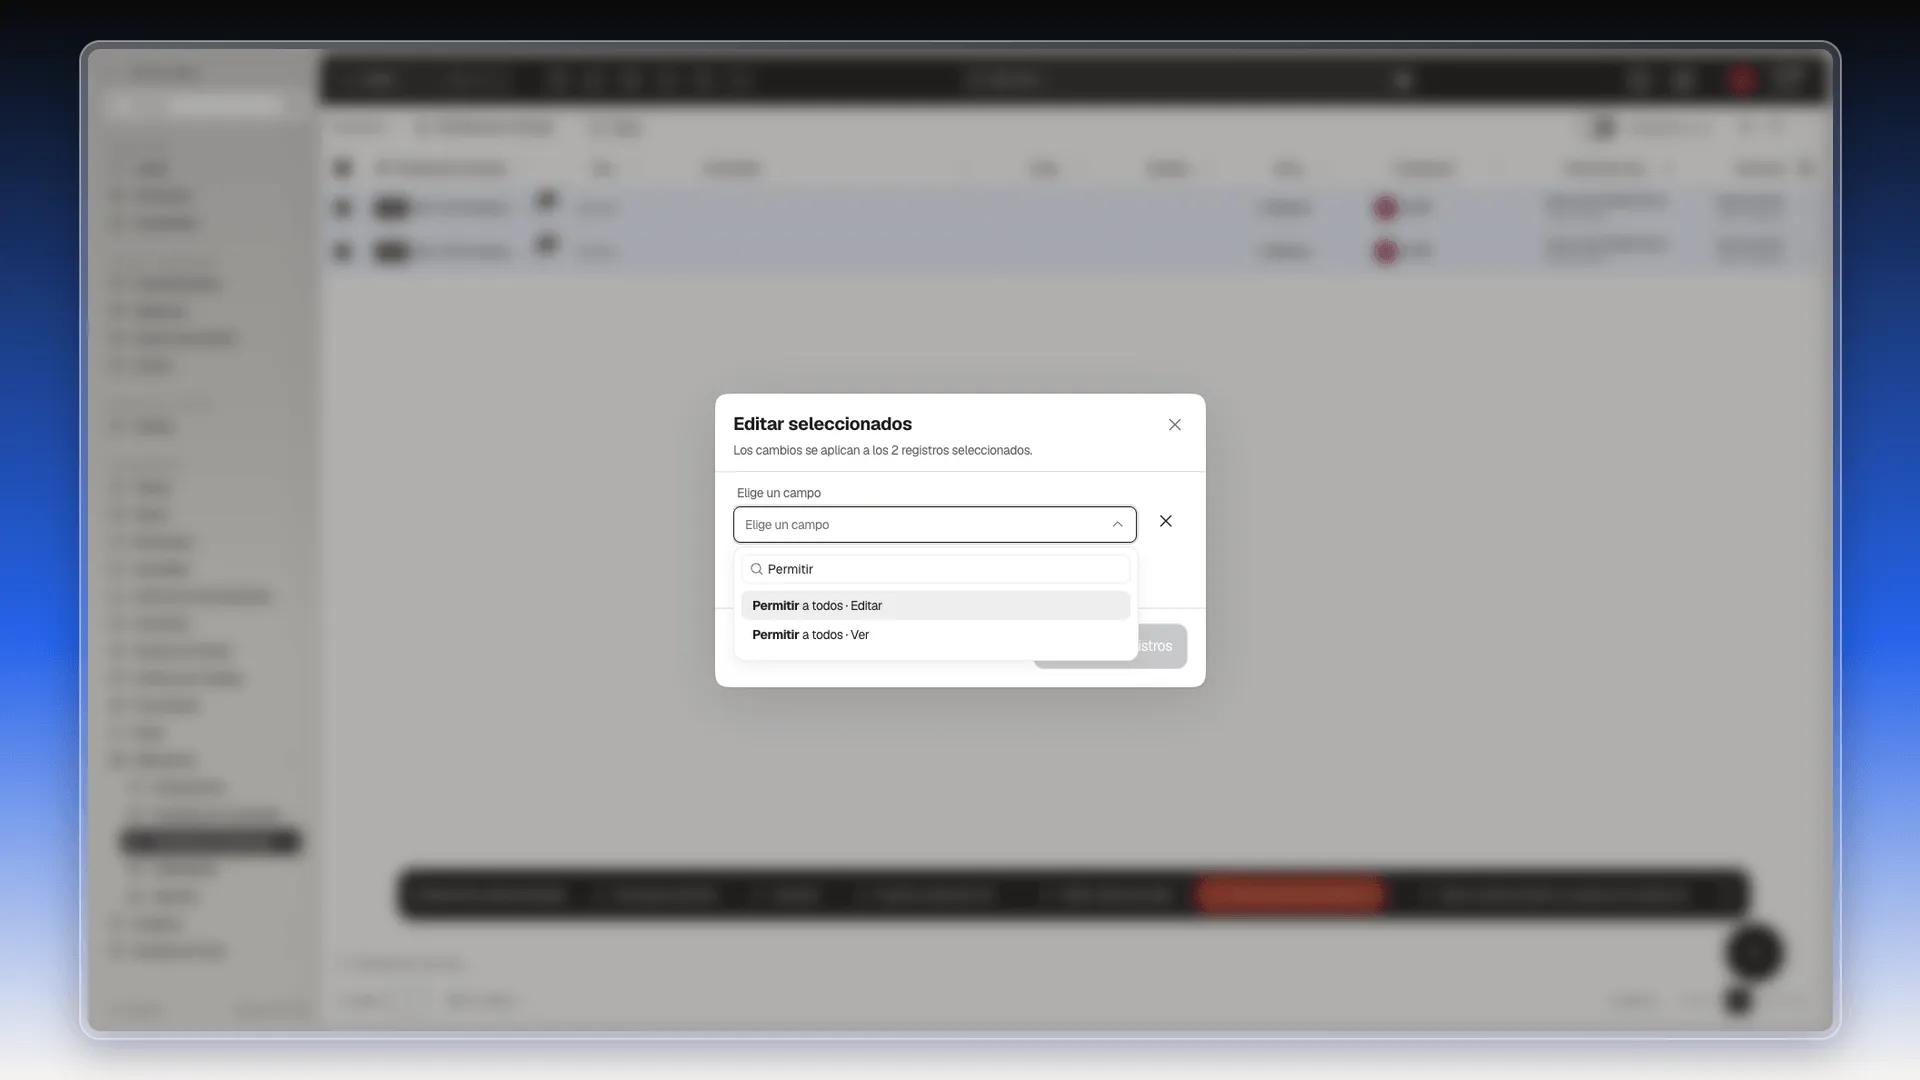
Los Flujos de Conversación llevan Asignado a, Etiquetas y Permitir a todos, y se abren a toda la cuenta con Permitir a todos → Ver. Los pasos de las dos cosas están en Compartir contenido de ventas con usuarios y equipos.
Separar lo que no debe cruzarse
Sección titulada «Separar lo que no debe cruzarse»Cuando dos equipos no deben verse los datos, sepáralos por espacio de trabajo: cada uno tiene sus contactos, sus canales y su bandeja.
- Crea un espacio de trabajo por equipo, como se explica en Crear y gestionar espacios de trabajo.
- Activa Filtro estricto por espacio de trabajo, con los pasos de Filtrar por espacio de trabajo, para que cada lista muestre solo lo del espacio activo.
- En los roles de esas personas, usa la regla Mismo espacio de trabajo en Reglas de vista y Reglas de edición, como en Definir el acceso predeterminado por objeto.
Los espacios a los que pertenece cada persona se guardan en su ficha de usuario (Configuración → Control de Acceso → Usuarios → ⋮ → Editar), debajo de Equipo:
- Espacio de trabajo principal: el espacio donde trabaja a diario.
- Espacios de trabajo compartidos: los espacios a los que tiene acceso.
- Espacios de trabajo seleccionables: los que puede seleccionar.
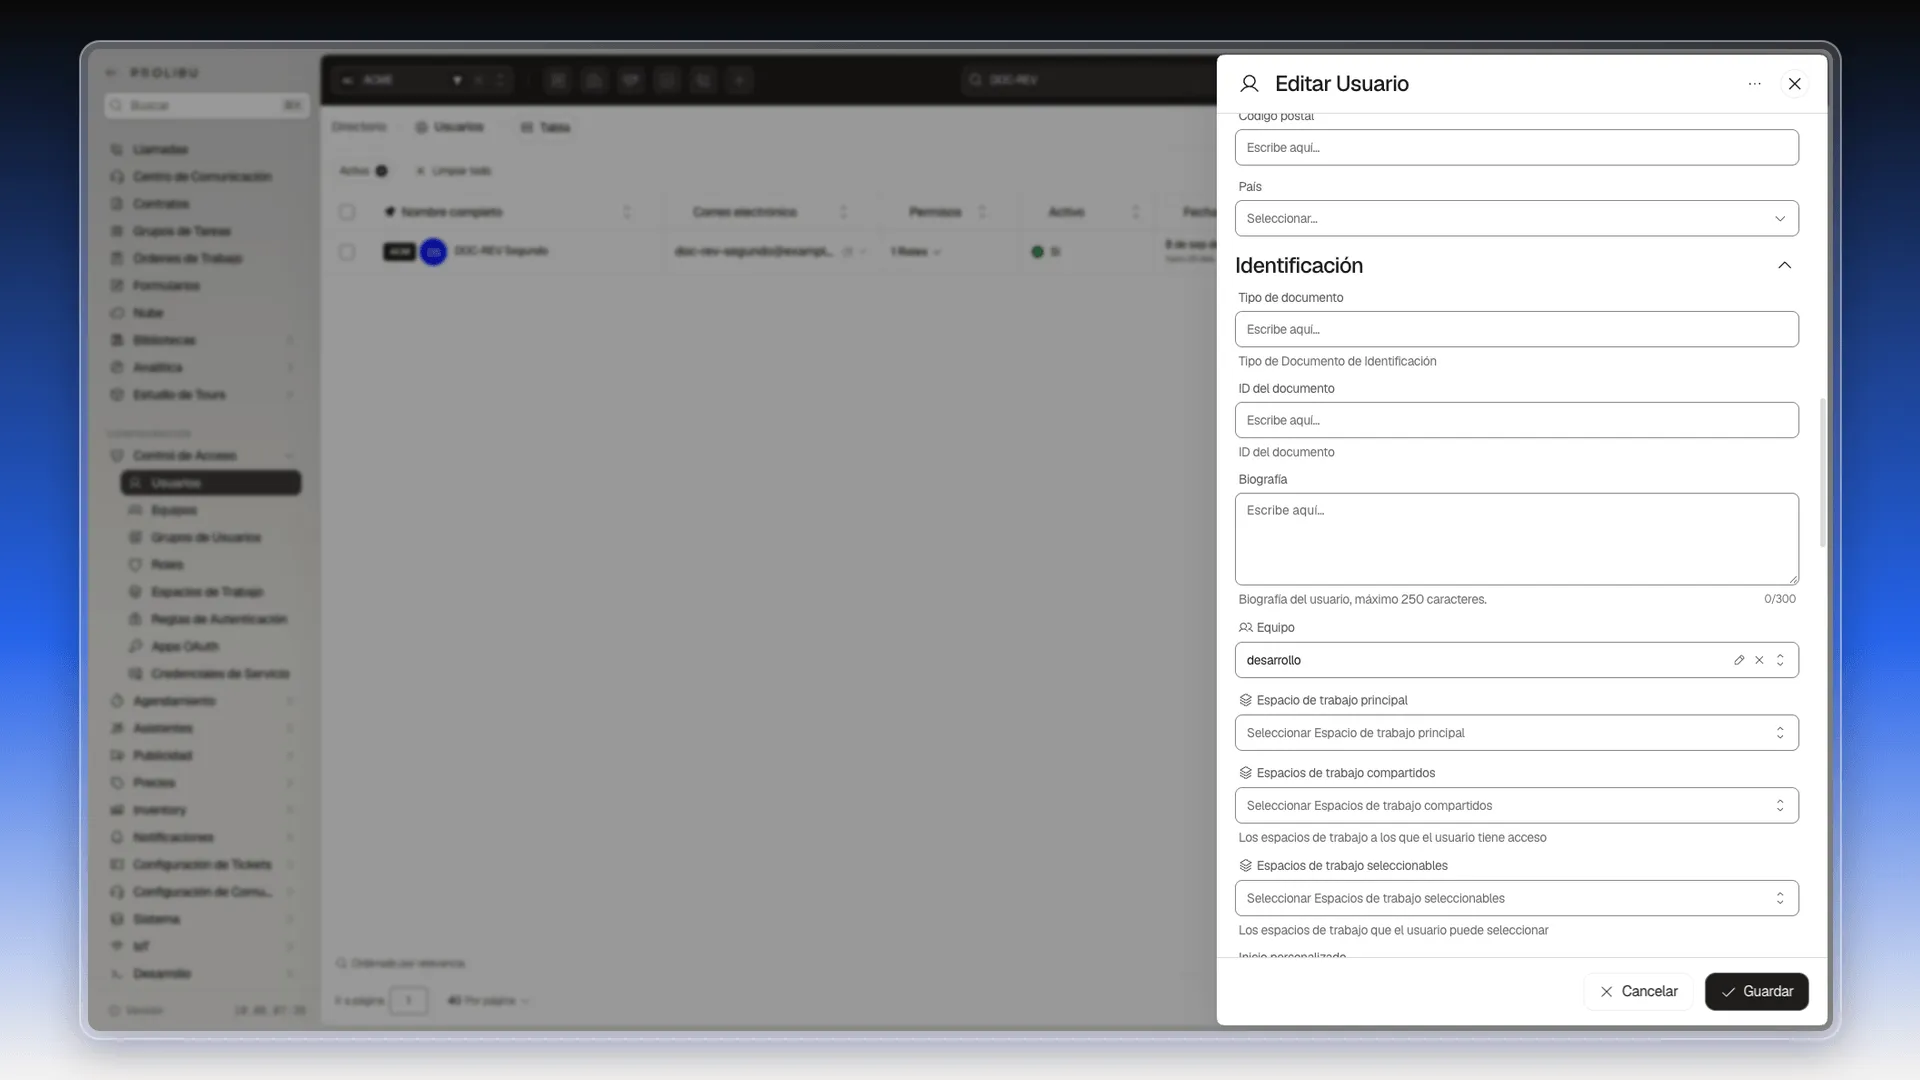
La regla Mismo espacio de trabajo tiene en cuenta tanto el espacio principal como los compartidos. Más detalle sobre cómo se comportan los espacios en Workspaces.
Preguntas frecuentes
Falta cambiar el modo de permisos de la cuenta. En Preferencias → Seguridad → Modo de permisos, pon Modo de acceso a recursos en Estricto y elige un Modo de acceso a registros distinto de Sin restricciones. De fábrica ambos vienen abiertos y el servidor no aplica las reglas del rol.
En Configuración → Control de Acceso → Roles. Abre el rol con ⋮ → Editar y pulsa Editar permisos; cada objeto tiene su fila, incluidos Conversación y Flujo de conversación.
Sí. Las reglas de vista, edición y eliminación del rol incluyen Misma empresa, Mismo equipo, Mismo grupo, Mismo espacio de trabajo y Propietario o asignado.
En la fila del objeto, abre Campos protegidos y activa por separado Proteger creación, Proteger actualización o Proteger vista.
No. Las cuentas con el privilegio Es administrador no quedan sujetas a esa protección.
Solo los administradores. Preferencias es una sección exclusiva de administradores; si tu usuario no lo es, pídeselo a quien administre la cuenta.
En Configuración → Control de Acceso → Usuarios, abre a la persona con ⋮ → Editar, añade el rol en el campo Roles y pulsa Guardar. El campo Roles de revocación hace lo contrario, retira los permisos de los roles que pongas ahí.
Sí. Conversación, Flujo de conversación y Chat IA son objetos del mismo editor de permisos, así que se limitan con las mismas cuatro capas que el resto del CRM.
¿Te fue útil este artículo?
¡Gracias por tu feedback!