
Atribuir acesso aos registros
Os interruptores Permitir que todos/Colaboradores de um registro (veja Compartilhar um contato) controlam aquele registro específico. A regra de acesso padrão — quem pode ver ou editar os registros de um objeto sem que tenham sido compartilhados diretamente — é configurada para toda a conta, em Controle de Acesso → Funções, e definida objeto por objeto.
Abra uma função e selecione Editar permissões.
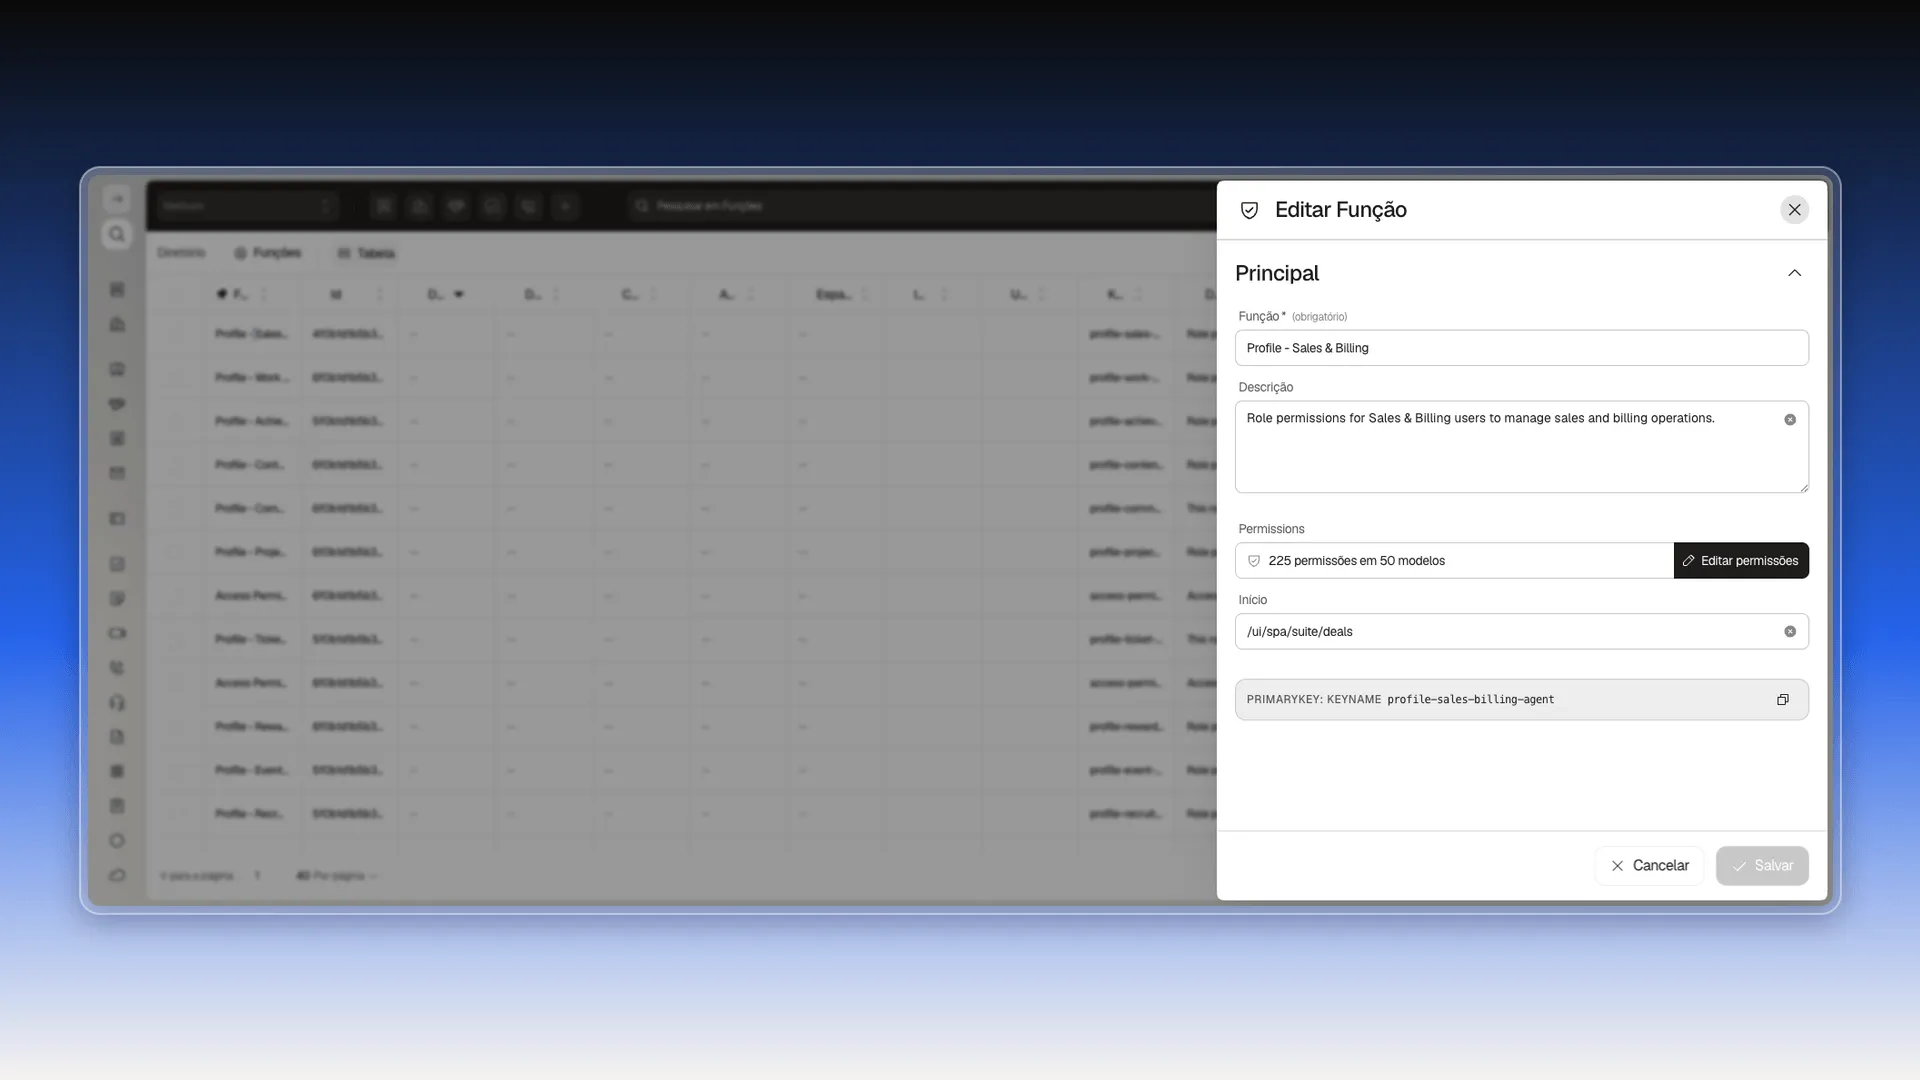
A matriz de permissões
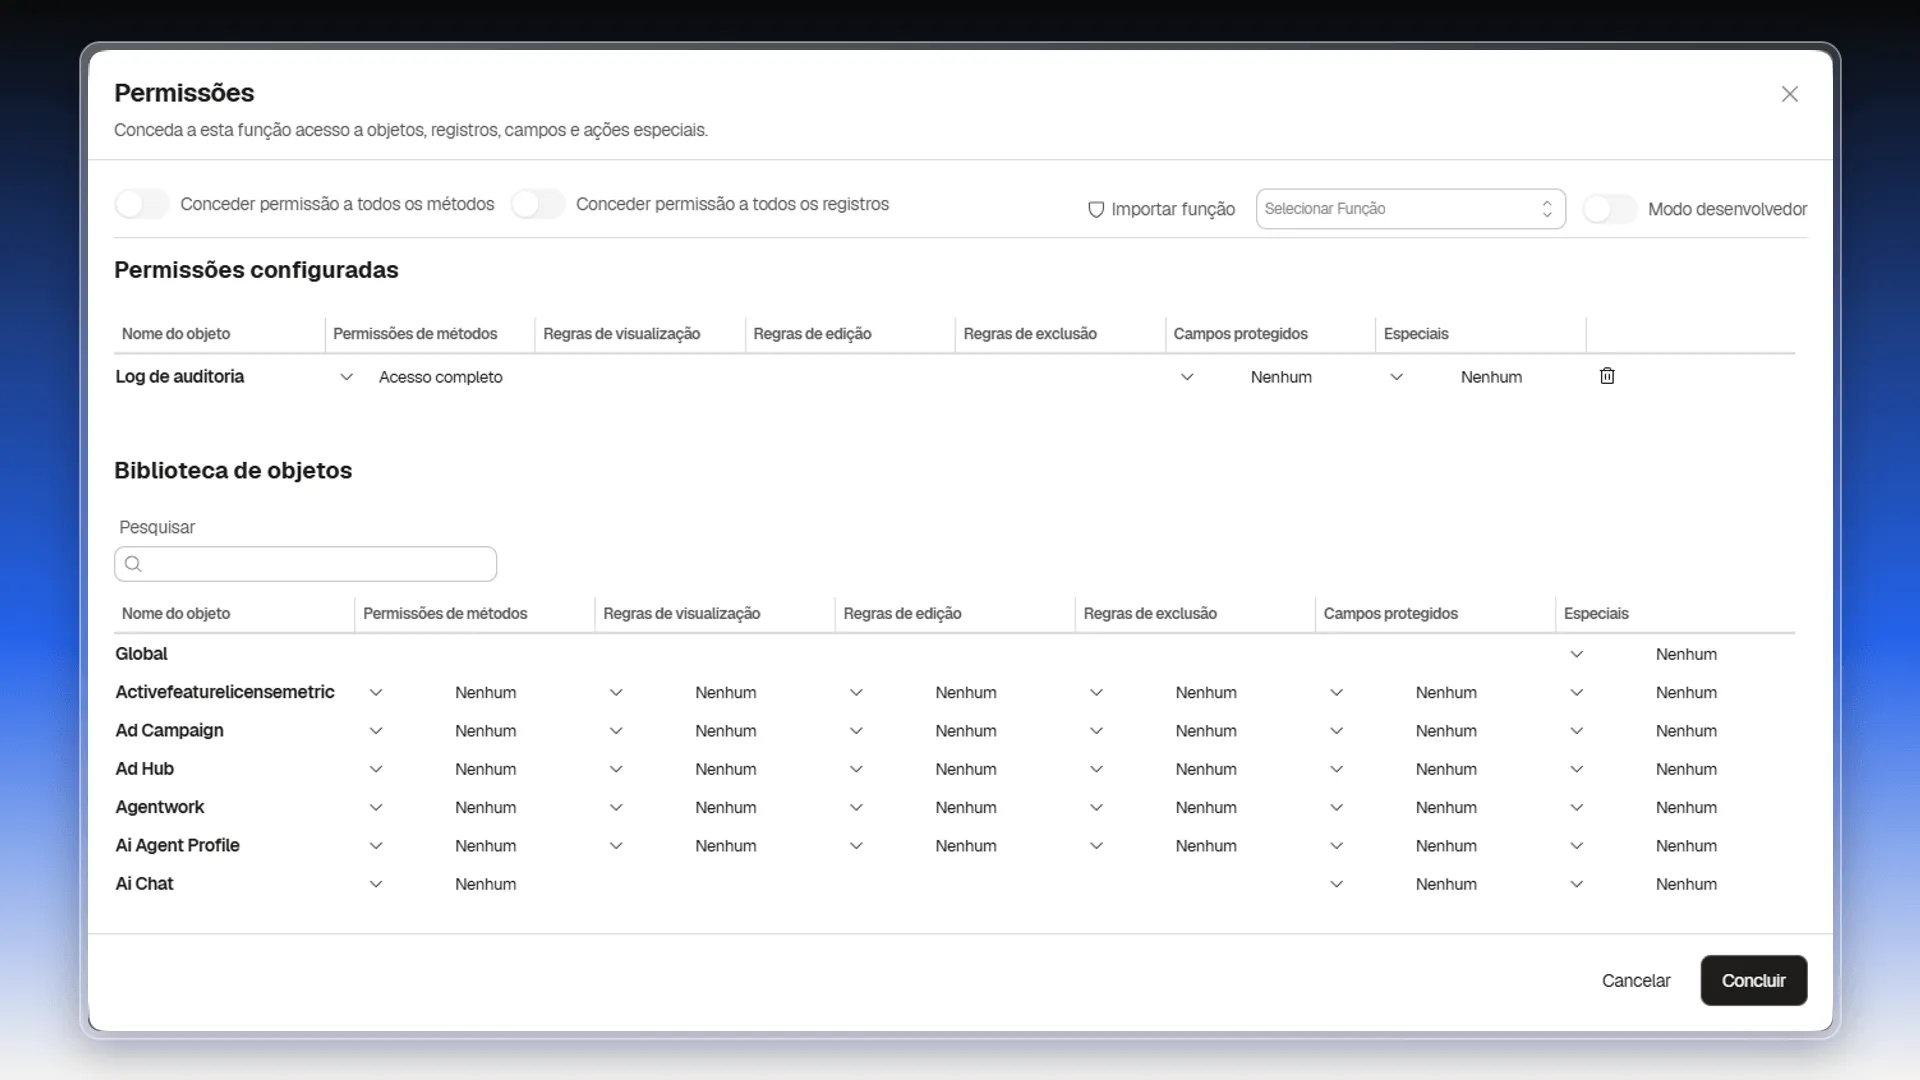
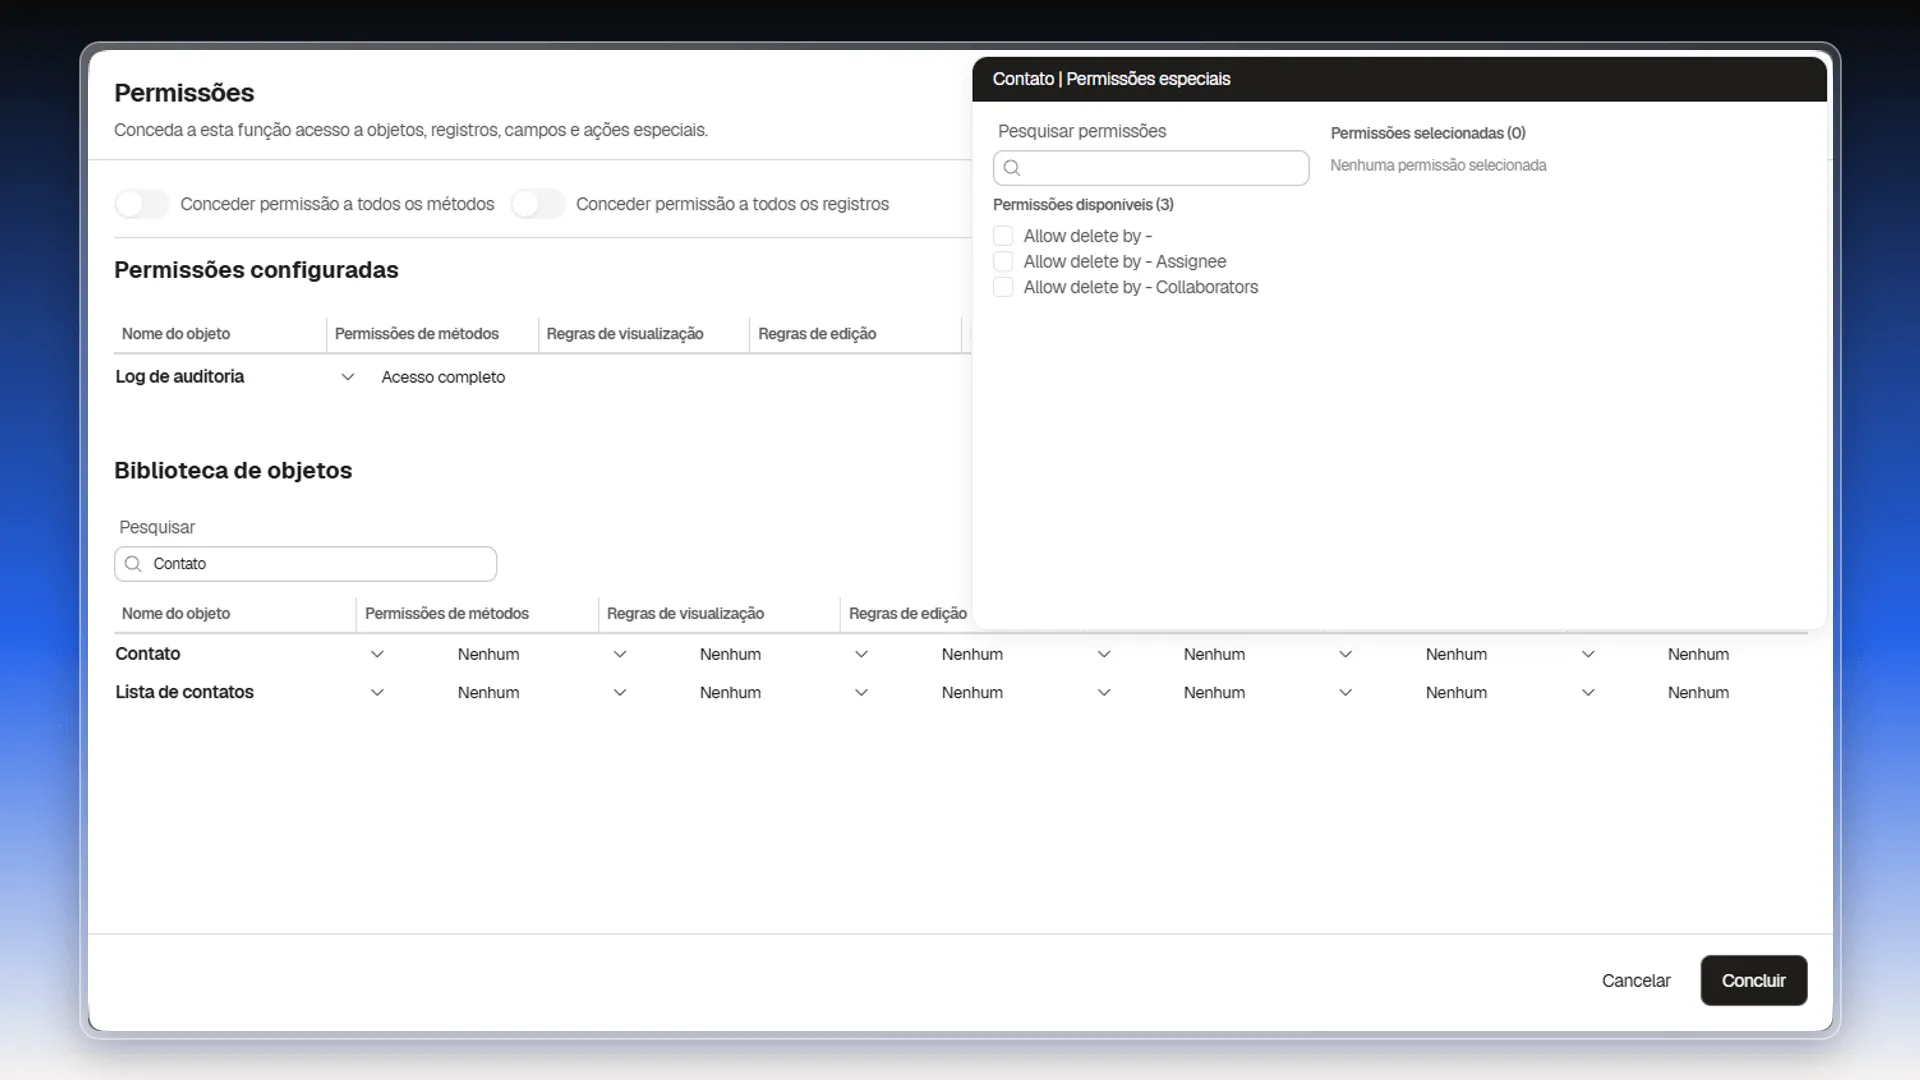
Seção intitulada “A matriz de permissões”Editar permissões abre o editor Permissões, com duas tabelas. Permissões configuradas lista só os objetos aos quais esta função já tem algo atribuído, cada um com um ícone de lixeira para removê-lo. Abaixo, Biblioteca de objetos lista o resto — são centenas — com um campo de busca para filtrá-los pelo nome; digite o nome do objeto — “Contato”, “Negócio”, “Empresa” — para chegar à linha que interessa.
As duas tabelas compartilham as mesmas colunas: Permissões de métodos, Regras de visualização, Regras de edição, Regras de exclusão, Campos protegidos e Especiais.
Acima delas ficam três atalhos que valem para a função inteira: Conceder permissão a todos os métodos, Conceder permissão a todos os registros e Importar função, que copia a configuração de outra função existente. O interruptor Modo desenvolvedor fica à direita.
Regras de visualização, edição e exclusão
Seção intitulada “Regras de visualização, edição e exclusão”Ao selecionar uma célula de regra na linha de um objeto — aqui, Contato — abre-se o mesmo conjunto de opções, seja para ver, editar ou excluir. São interruptores independentes, então dá para combinar vários:
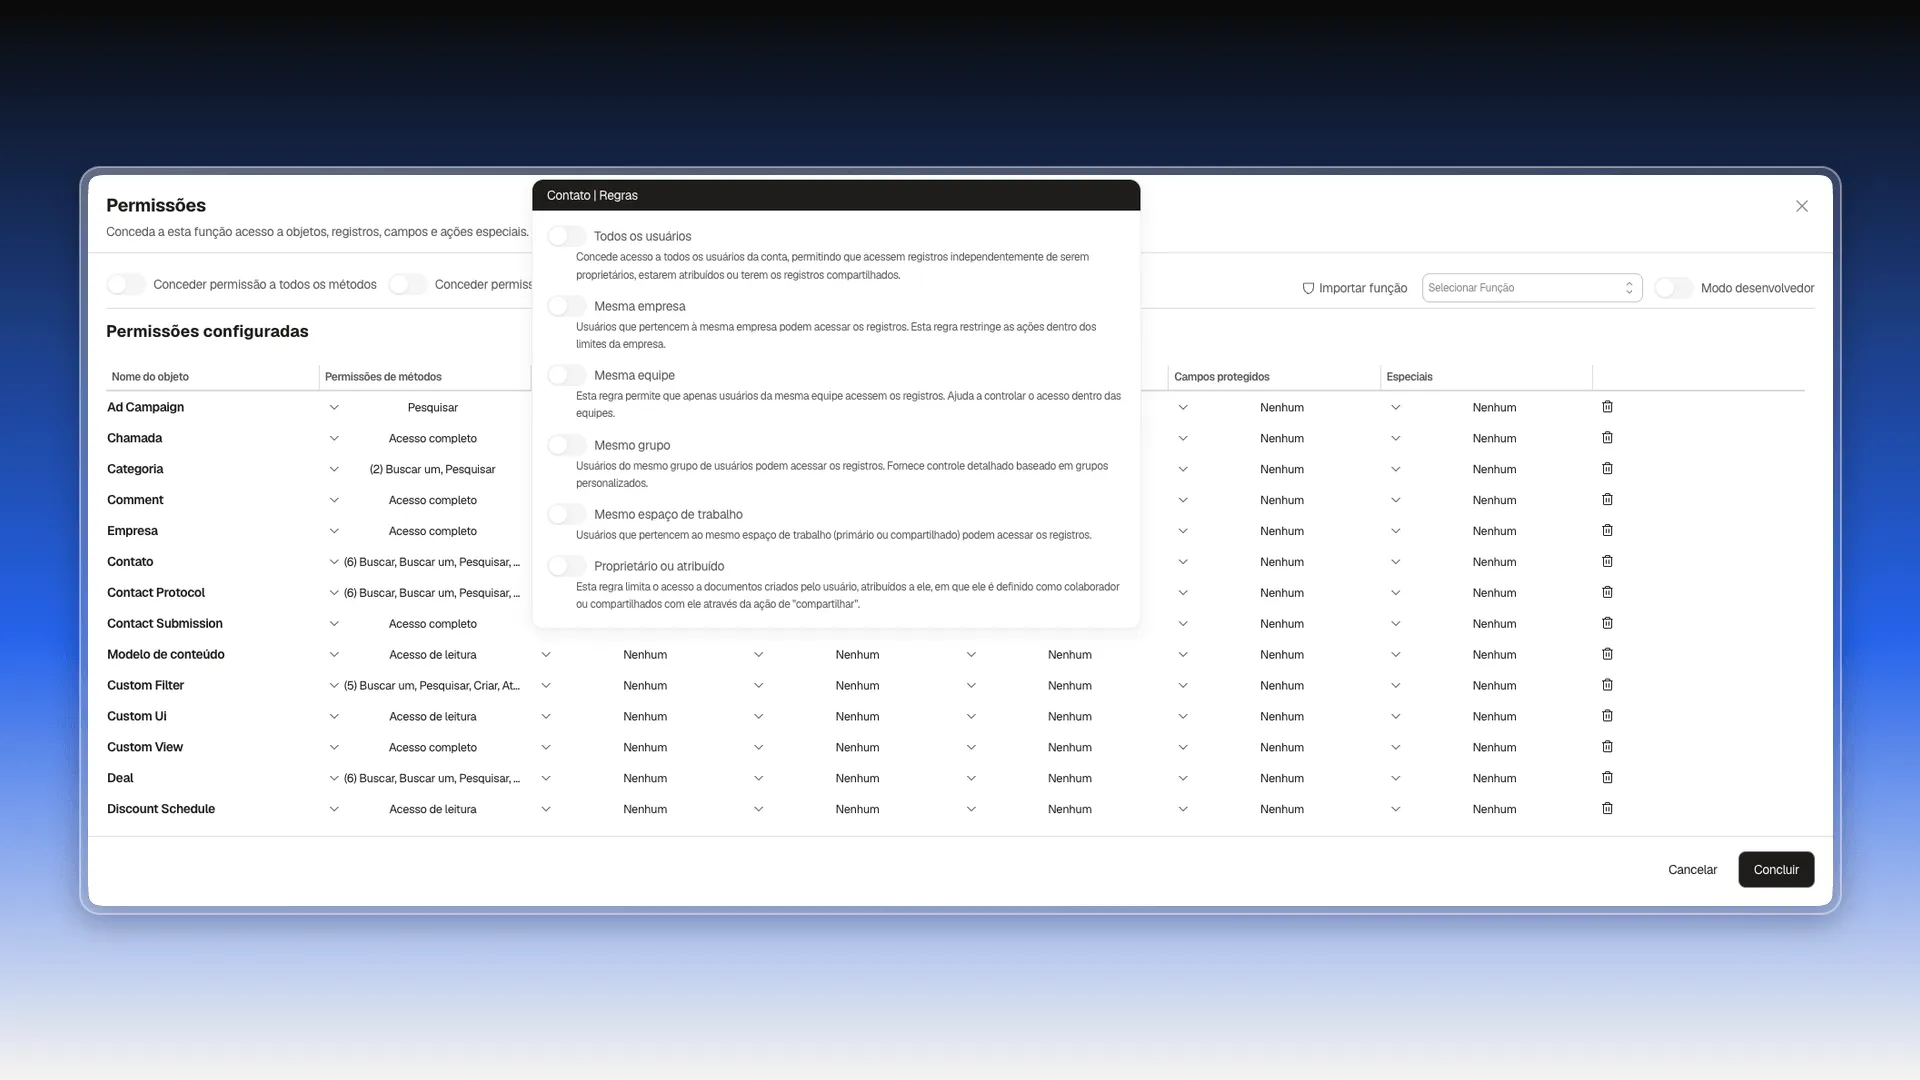
- Todos os usuários — qualquer usuário da conta, independentemente do proprietário.
- Mesma empresa — restringe o acesso a usuários da mesma empresa.
- Mesma equipe — apenas usuários da mesma equipe.
- Mesmo grupo — usuários do mesmo grupo de usuários personalizado.
- Mesmo espaço de trabalho — usuários que compartilham o espaço de trabalho do registro (primário ou compartilhado).
- Proprietário ou atribuído — limita o acesso aos registros que o usuário criou, aos quais está atribuído, nos quais é colaborador ou aos quais recebeu acesso pelos mecanismos de compartilhamento de registros.
Os registros sem atribuição ficam fora dessa lista: podem ser vistos normalmente e não exigem pertencer ao espaço de trabalho nem a um grupo. Não há uma caixa para incluí-los ou excluí-los regra a regra.
Permissões de métodos
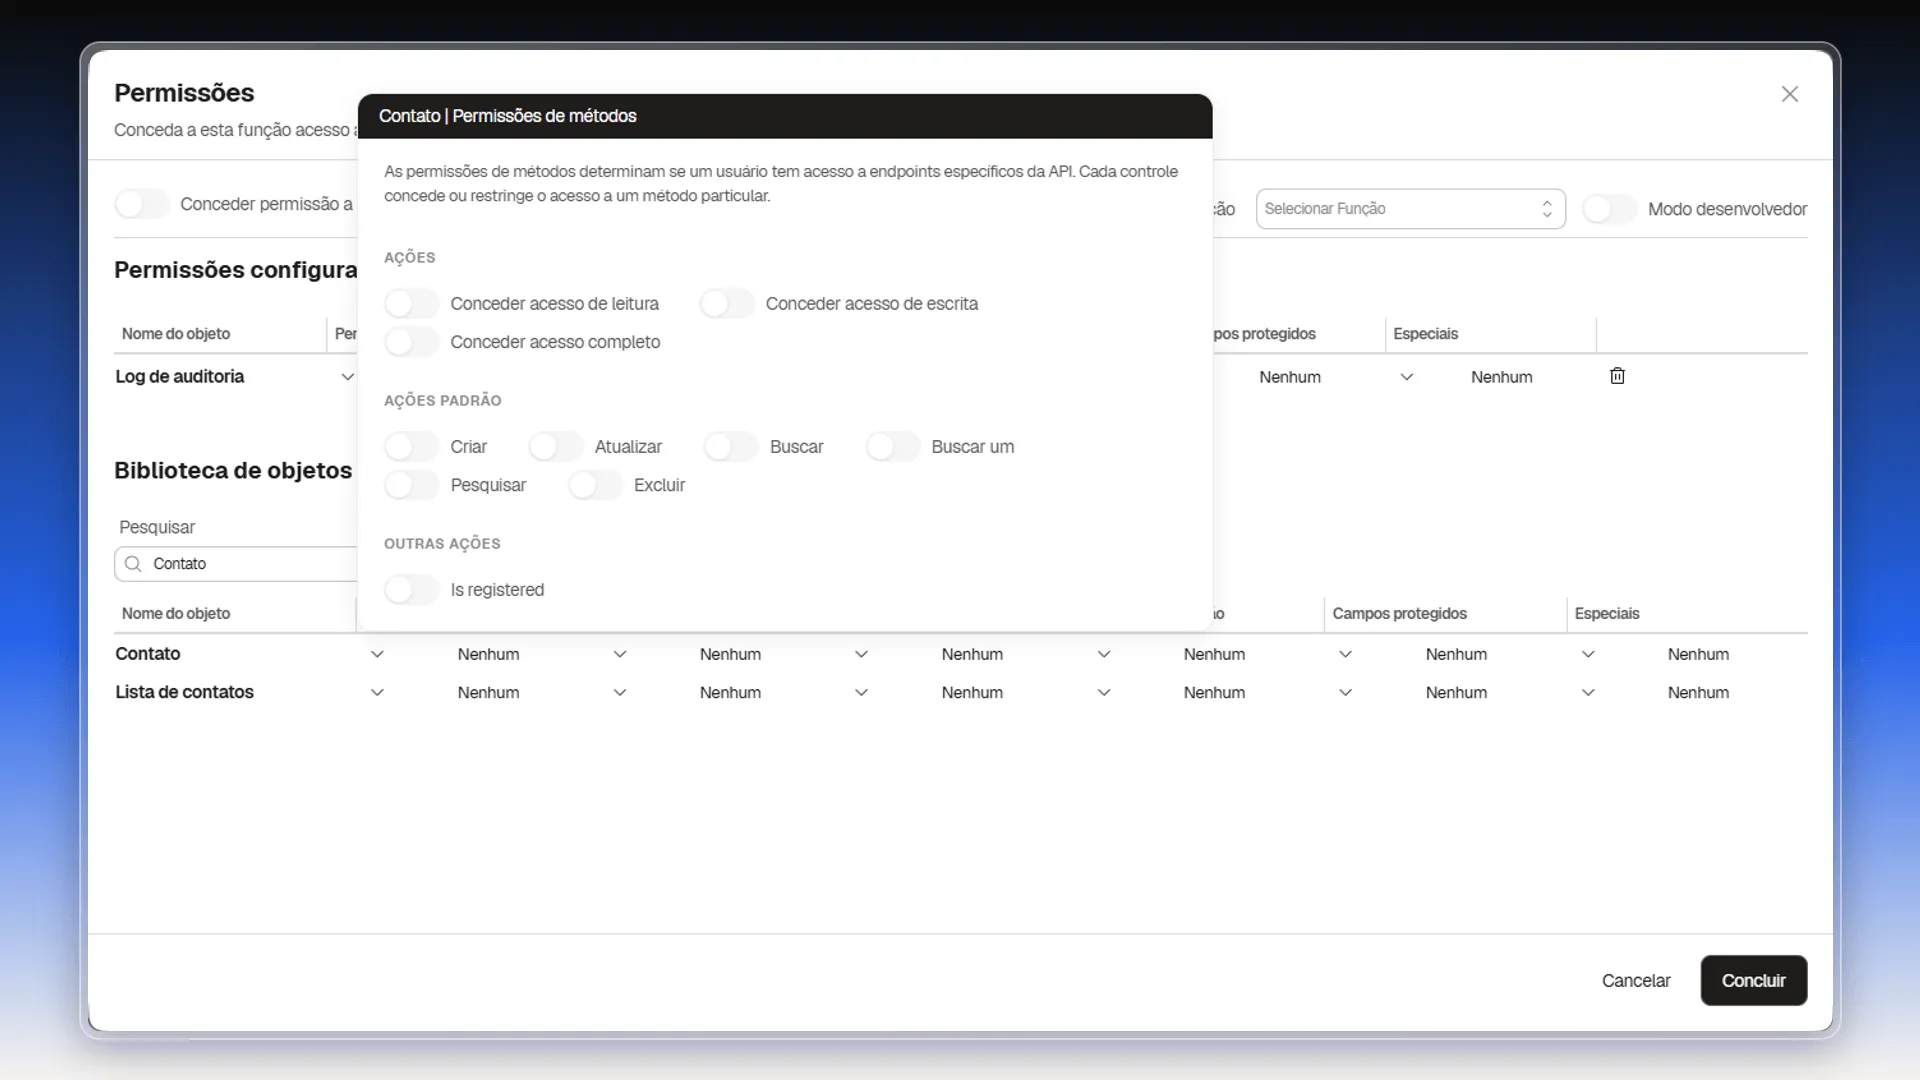
Seção intitulada “Permissões de métodos”As regras acima decidem sobre quais registros o usuário age. Permissões de métodos decide quais ações ele pode executar sobre aquele objeto: cada interruptor abre ou fecha um endpoint da API.
- Ações — Conceder acesso de leitura, Conceder acesso de escrita e Conceder acesso completo, os atalhos que ligam vários métodos de uma vez.
- Ações padrão — Criar, Atualizar, Buscar, Buscar um, Pesquisar e Excluir, cada um separadamente. É aqui que se tira, por exemplo, a possibilidade de criar contatos sem mexer na de vê-los.
- Outras ações — os métodos próprios do objeto. Em Contato, Is registered.
Especiais
Seção intitulada “Especiais”A célula Especiais abre uma lista de permissões pontuais do objeto, com um campo de busca e um contador de selecionadas. Em Contato há três, todas sobre quem pode apagar o registro: Allow delete by -, Allow delete by - Assignee e Allow delete by - Collaborators.
Acesso a atividades: é configurado nesta matriz, igual a qualquer outro objeto. Chamada, E-mail e Reunião têm cada uma sua própria linha com o mesmo conjunto de regras (Todos os usuários, Mesma empresa, Mesma equipe, Mesmo grupo, Mesmo espaço de trabalho, Proprietário ou atribuído). Para conseguir “ver só o que eu registrei”, use Proprietário ou atribuído na linha da atividade.
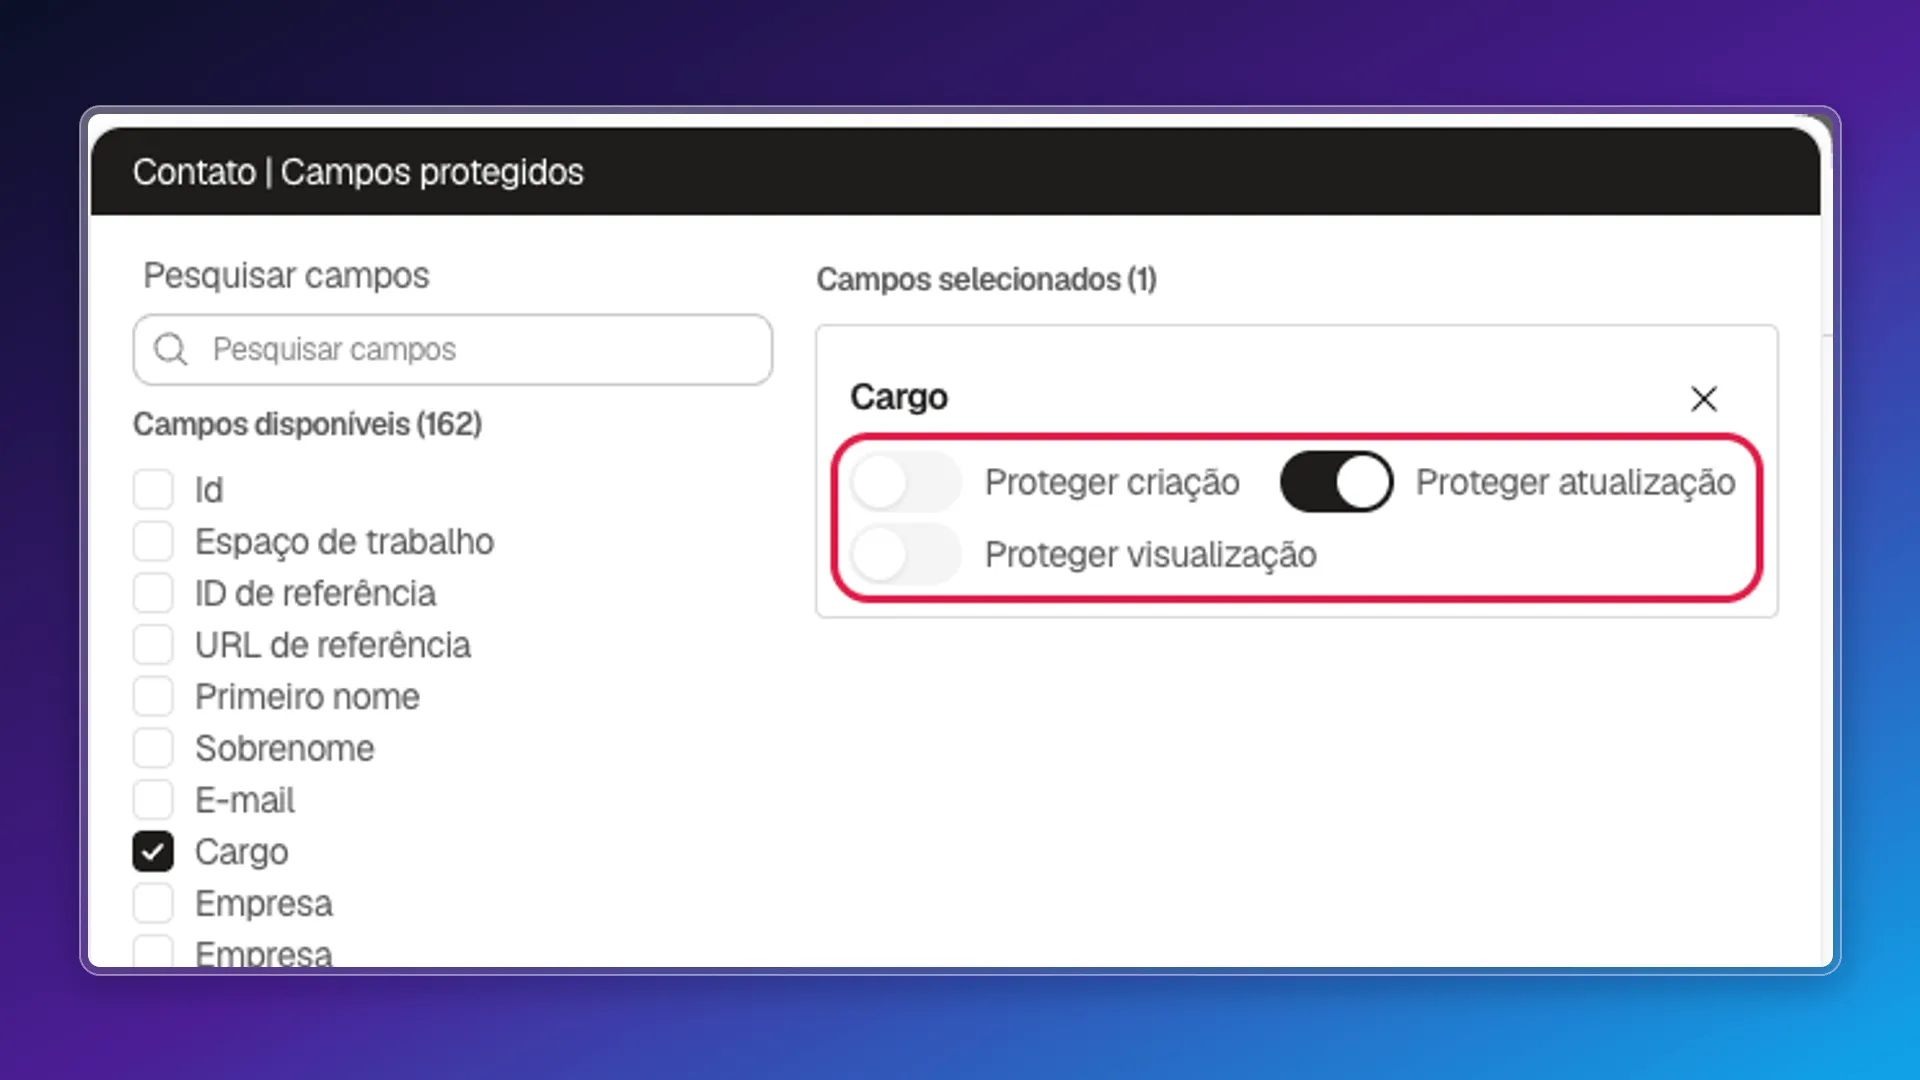
Campos protegidos: ao selecionar esta célula abre-se um buscador com todos os campos disponíveis do objeto (162 em Contato, incluindo os personalizados) e uma caixa de seleção por campo. Ao marcar um campo (por exemplo, Cargo) aparecem três interruptores independentes — Proteger criação, Proteger atualização e Proteger visualização — ativados separadamente; não é um único estado “protegido”.
A proteção age no servidor, não só no editor. Quando um usuário sem privilégios de administrador tenta modificar um campo protegido, o servidor rejeita a operação com a mensagem “Violação de Campo Protegido: A ação ‘atualizar’ sobre o campo ‘jobTitle’ está proibida no recurso ‘Contato’.” A proteção age campo a campo: esse mesmo usuário continua podendo editar os demais campos do registro.
Perguntas frequentes
Em Controle de Acesso → Funções, edite as permissões de uma função e abra a regra de visualização, edição ou exclusão da linha desse objeto — Contato, Negócio, Empresa…
Todos os usuários, Mesma empresa, Mesma equipe, Mesmo grupo, Mesmo espaço de trabalho e Proprietário ou atribuído. Registros sem atribuição podem ser vistos normalmente, sem depender de um espaço de trabalho ou grupo.
Pela célula Permissões de métodos da sua linha — Contato, no exemplo —, que liga e desliga separadamente Criar, Atualizar, Buscar, Buscar um, Pesquisar e Excluir.
Este artigo foi útil?
Obrigado pelo seu feedback!